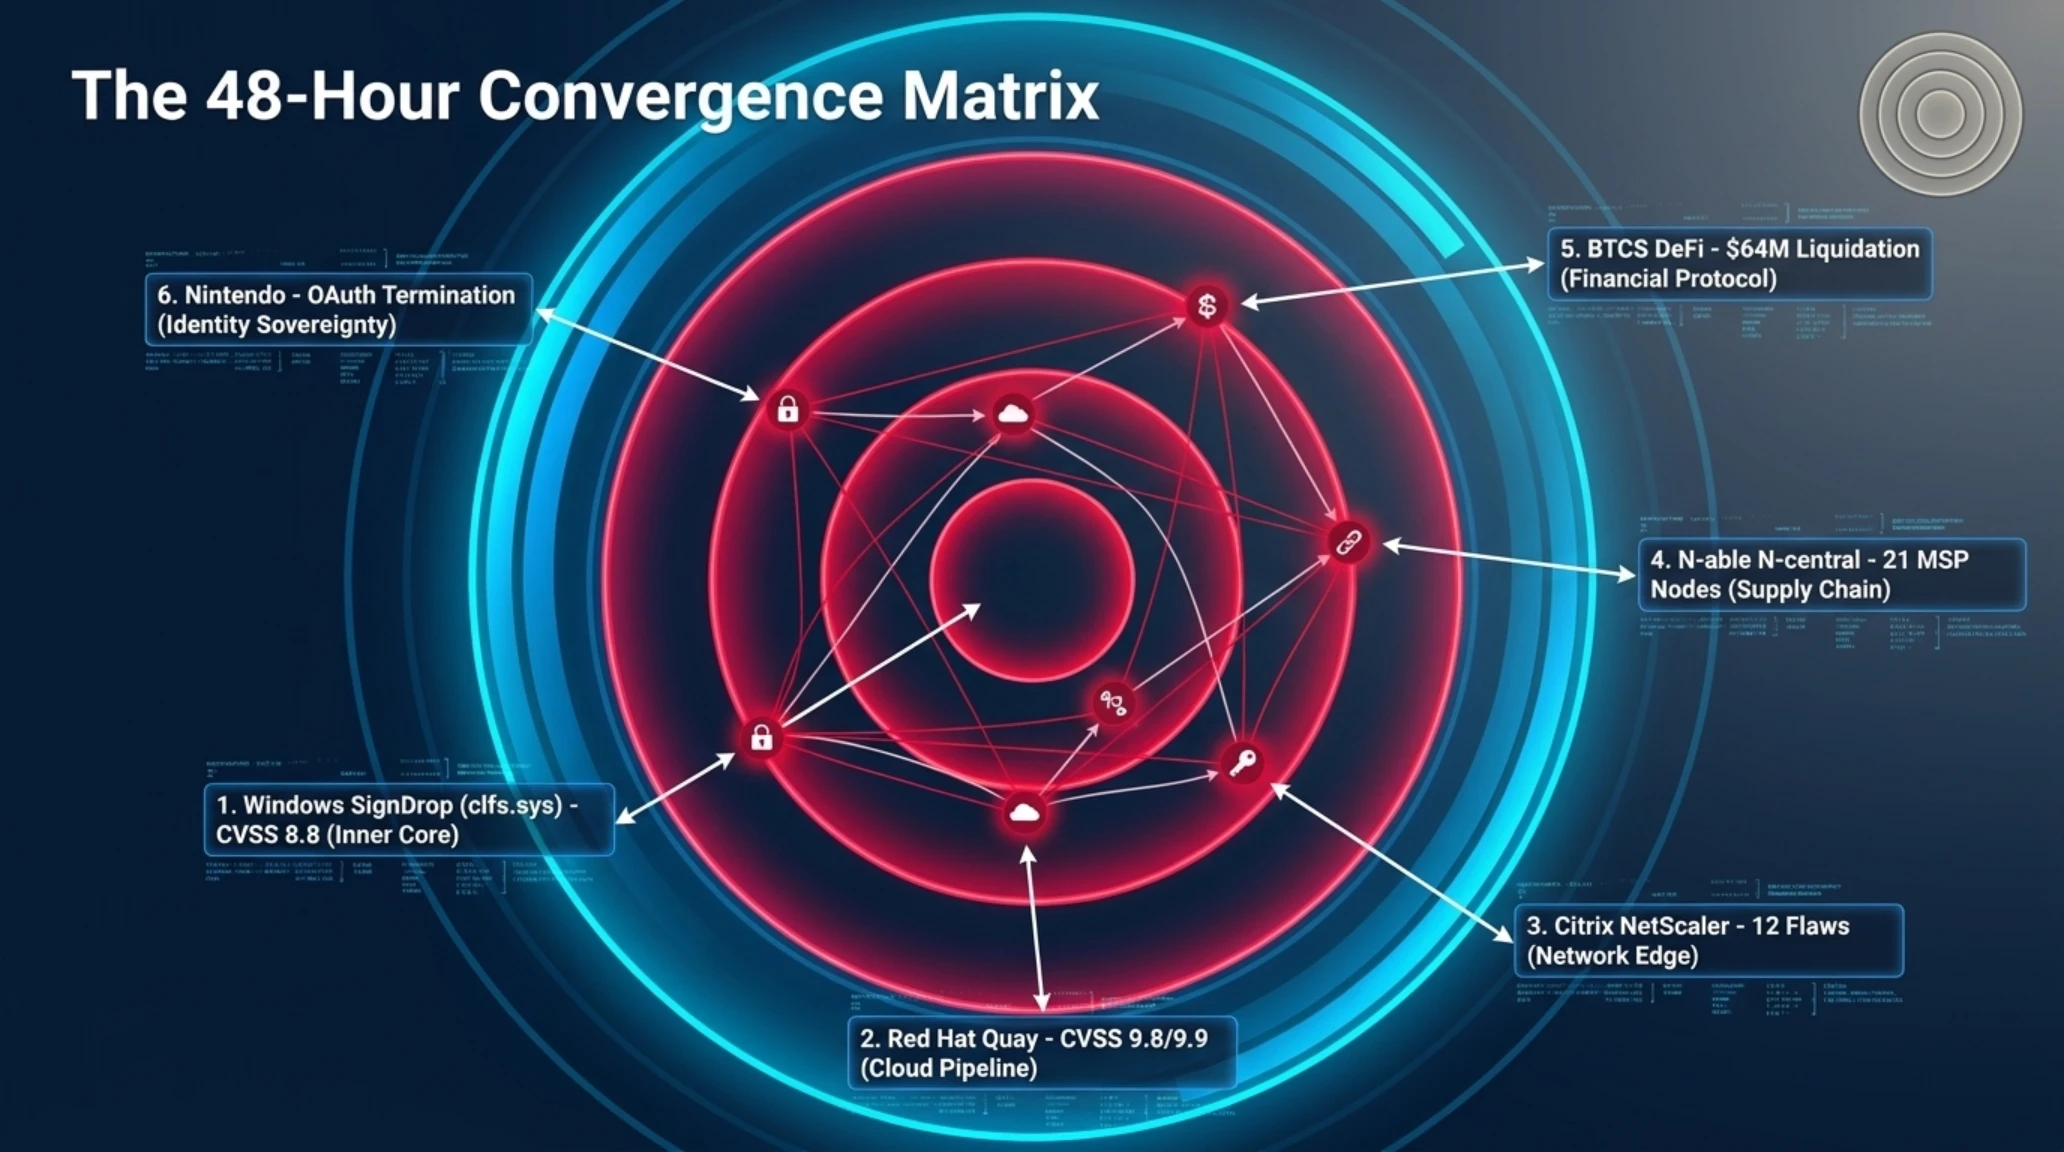
پرونده شامگاهی ۱۴ نوامبر ۲۰۲۶ تکین نایت به تحلیل ۶ بحران امنیتی و مالی میپردازد: ۱. زیرودِی فعال SignDrop در درایور هسته ویندوز clfs.sys برای ارتقای دسترسی به SYSTEM؛ ۲. دو آسیبپذیری ۹.۹ در پلتفرم کانتینری ردهت Quay؛ ۳. انتشار ۱۲ وصله امنیتی سیتریکس برای NetScaler ADC؛ ۴. دور زدن هاتفیکس ۲ در سرورهای N-able N-central؛ ۵. حراج اضطراری اتریوم توسط BTCS برای نجات وام ۶۴ میلیون دلاری آوه؛ و ۶. حذف لاگین اپل و گوگل توسط نینتندو.
تکین آنالیز | هشدار سطح قرمز در لایه کرنل ویندوز و رجیستری ابری
شامگاه شنبه ۱۴ نوامبر ۲۰۲۶ با امواجی از هشدارهای امنیتی سطح قرمز در لایههای زیرساختی سیستمعامل، سامانههای مدیریت رجیستری ابری و پلتفرمهای مانیتورینگ سازمانهای خدمات مدیریتشده (MSP) همراه شد. تلاقی این رخدادهای زنجیرهای با تنشهای اقتصادی در دیفای سازمانی و تغییرات معماری در شرکتهای بازیسازی، چشماندازی حساس و حیاتی را پیش روی مدیران ارشد فناوری قرار داده است.
تیمهای واکنش سریع سایبری در سراسر جهان با یک بحران چندوجهی مواجه شدهاند که از پایینترین لایههای کرنل ویندوز تا پلتفرمهای کانتینری رد هت و دروازههای شبکه سیتریکس گسترش یافته است. همزمان، افت ناگهانی نقدینگی در بازارهای مالی غیرمتمرکز، نخستین نشانههای استرس مالی شدید را در ترازنامه خزانهداریهای شرکتی آشکار کرد.
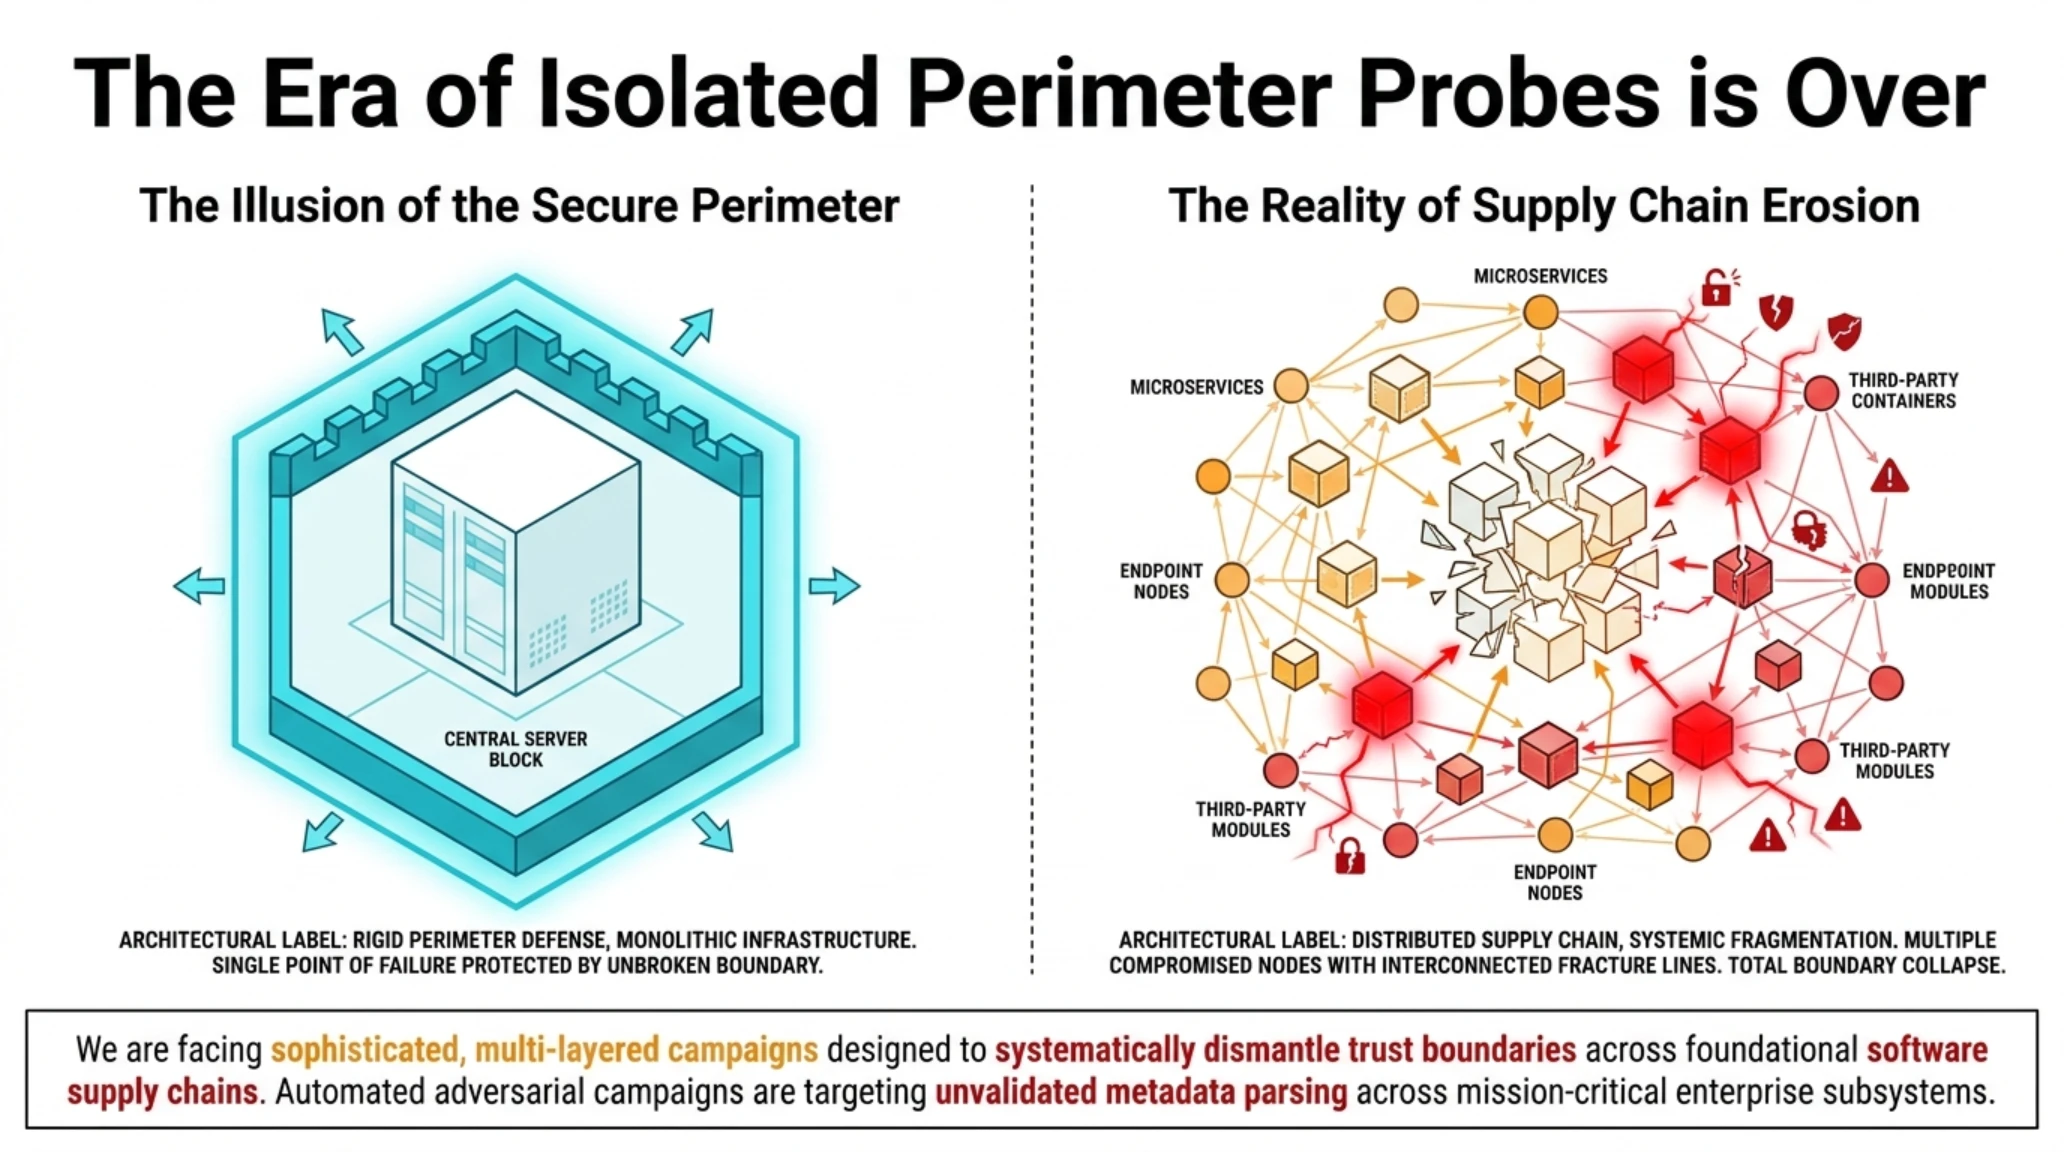
پایشهای تحلیلی تکین گیم نشان میدهد که سازمانها دیگر با حوادث پراکنده روبهرو نیستند، بلکه بازیگران تهدید با هدفگیری دقیق ستونفقرات زنجیره تأمین نرمافزار، زیرساختهای هستهای فناوری اطلاعات را زیر فشار قرار دادهاند.
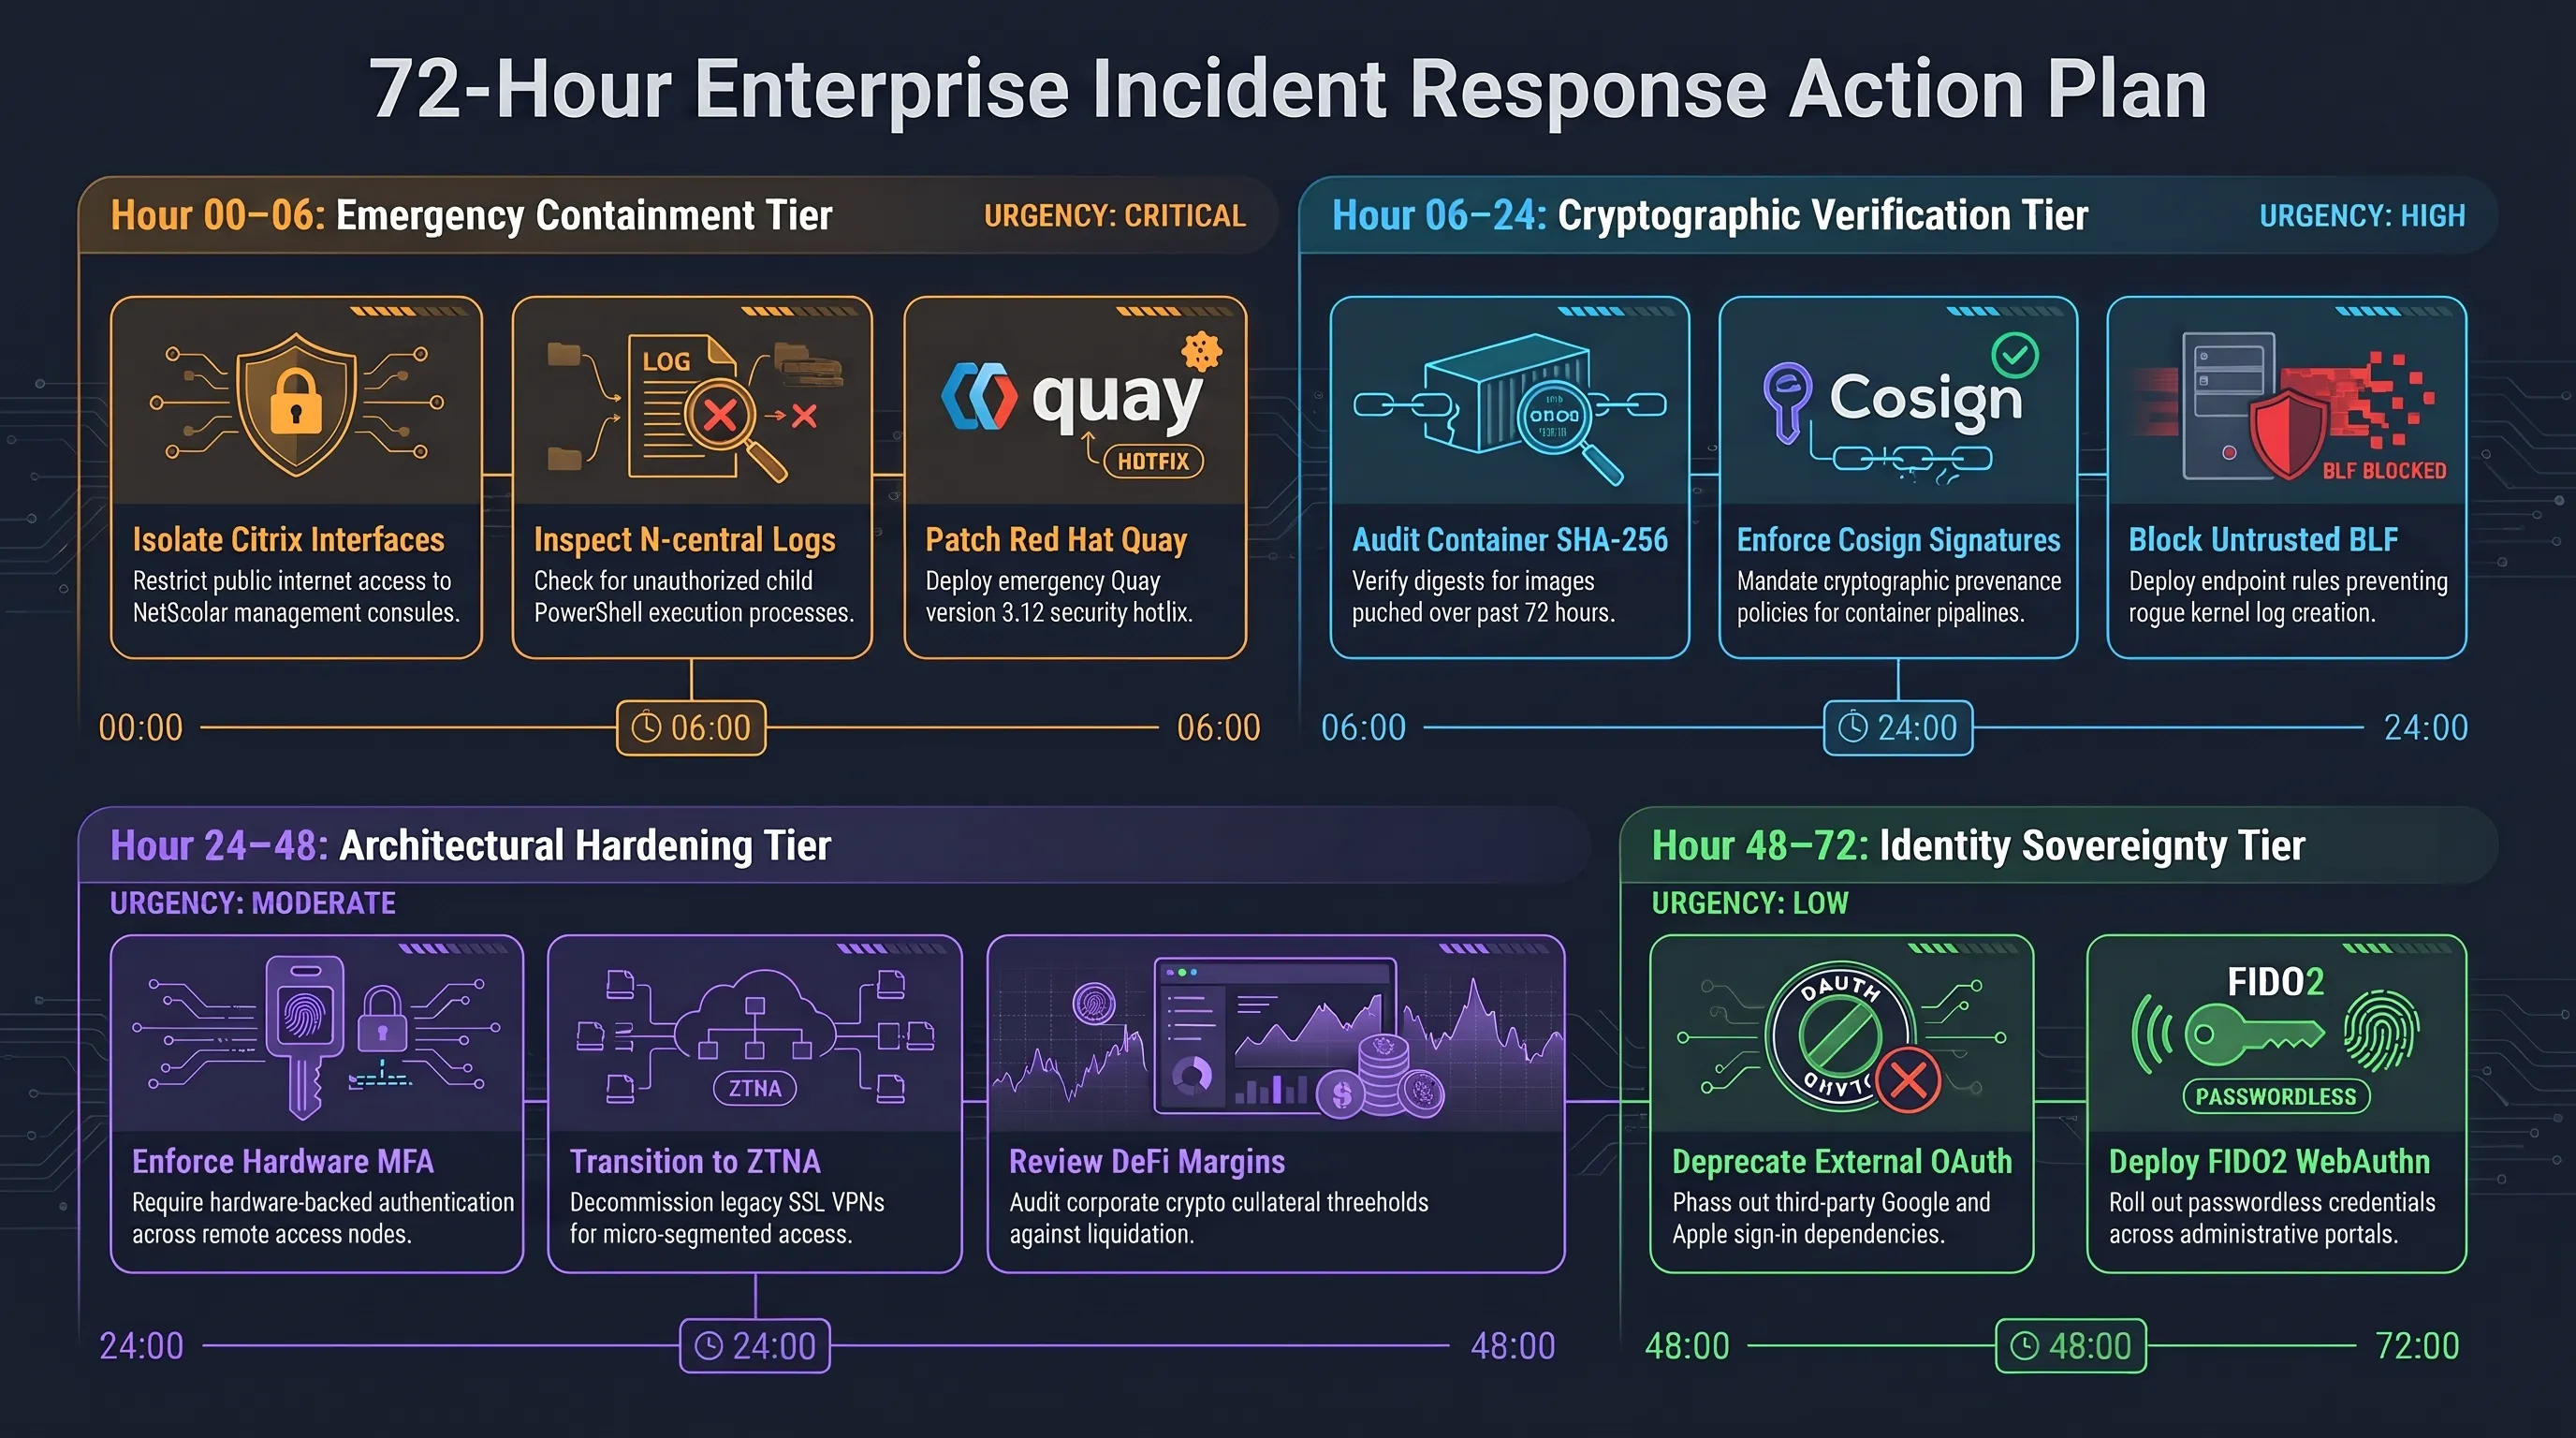
بررسی نگاشتهای فنی و تلهمتری بلادرنگ آزمایشگاههای امنیت سایبری نشاندهنده فعالیت سازمانیافته گروههای نفوذ پیشرفته در سوءاستفاده از نقاط کور اعتبارسنجی فرادادهها در زیرسیستمهای نرمافزاری حیاتی است.
ارزیابی استراتژیک و نکات کلیدی در یک نگاه
تحلیلگران بخش زیرساخت بر این باورند که تجمیع این تهدیدات در یک بازه زمانی ۴۸ ساعته، نیازمند اتخاذ تدابیر پیشگیرانه فوری از سوی مدیران سیستم و بازبینی سیاستهای محافظت از نشستهای عملیاتی است.
محور ۰۱: زیرودِی SignDrop در درایور CLFS ویندوز؛ نفوذ مستقیم به سطح اختیارات SYSTEM
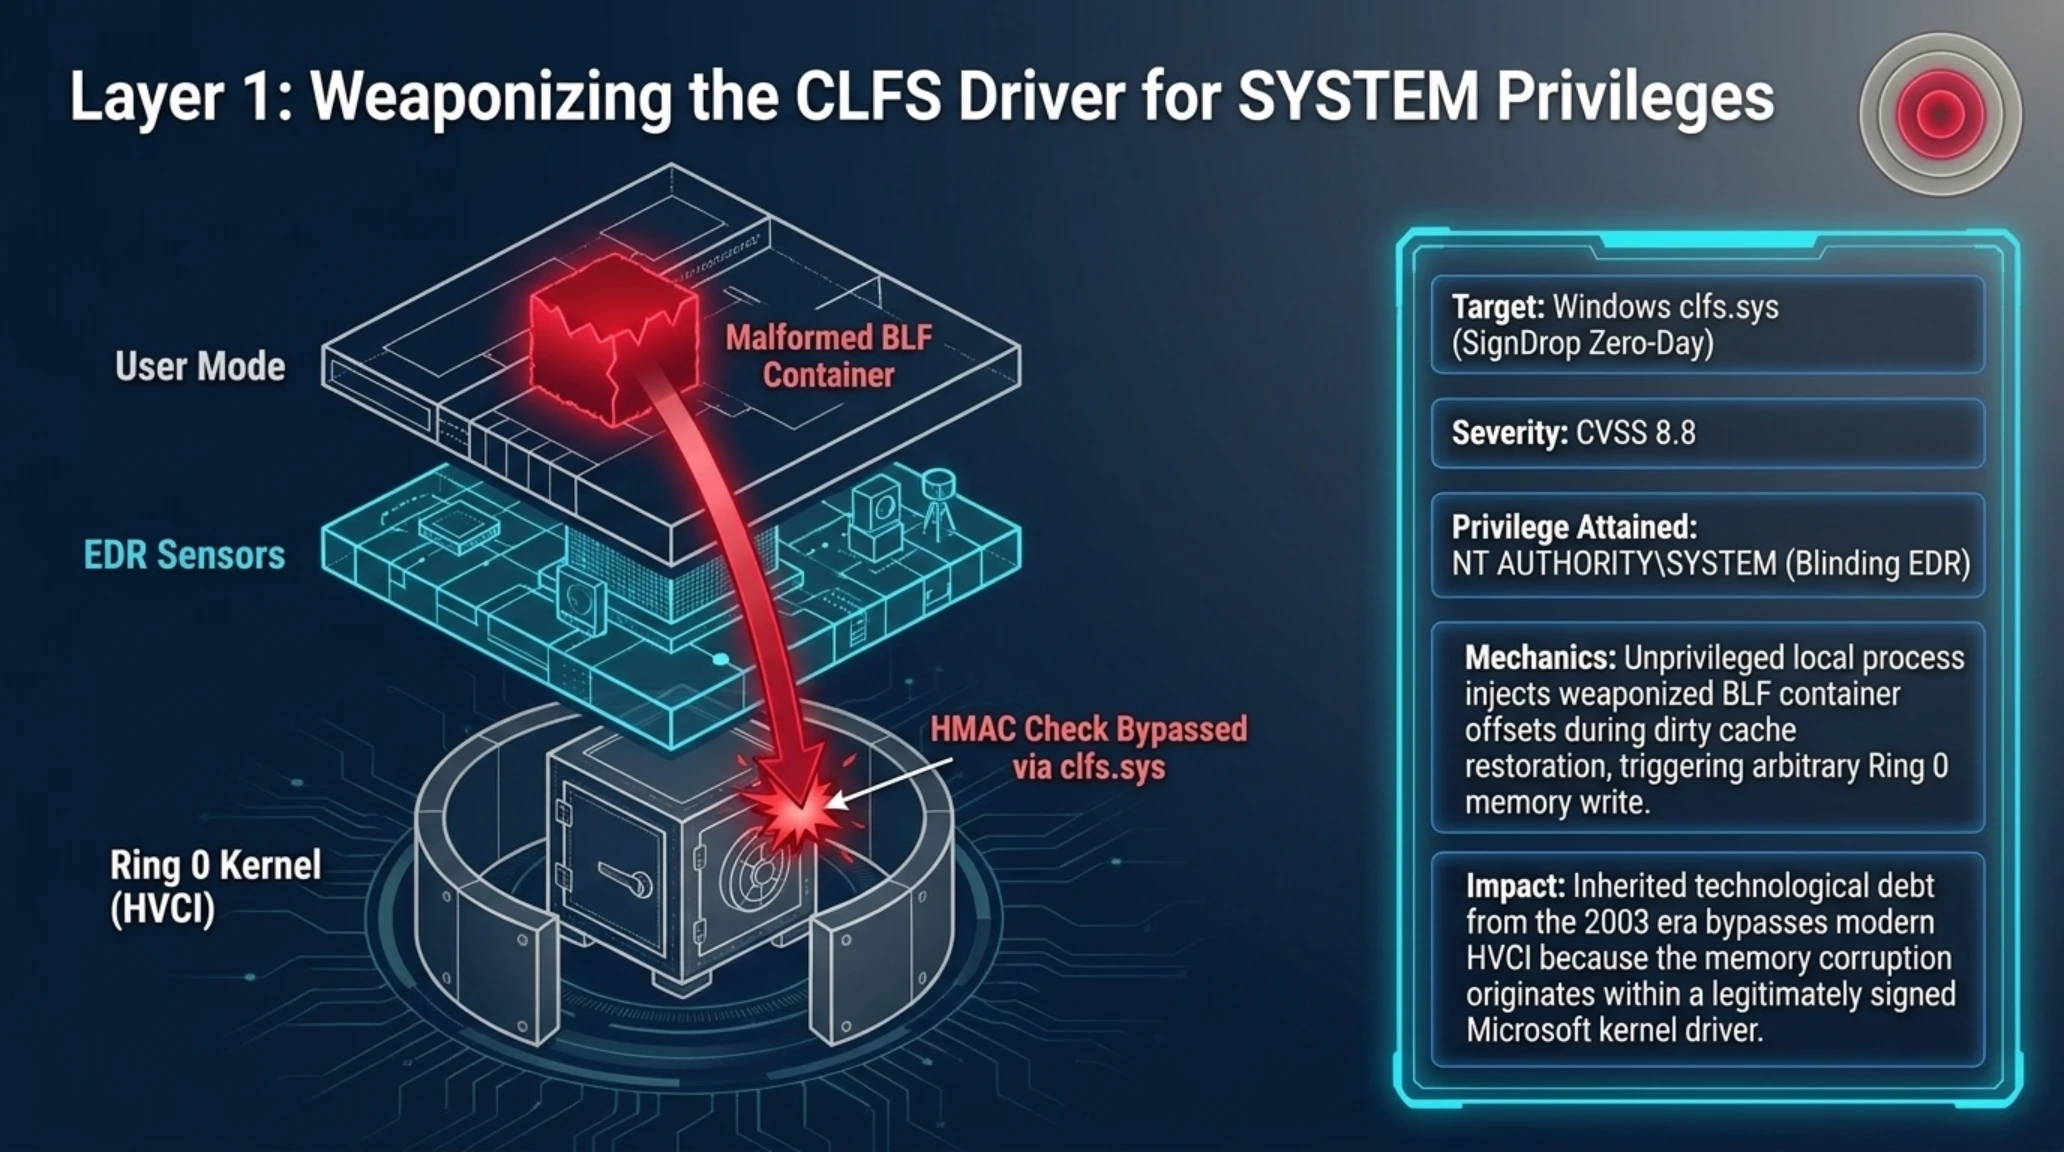
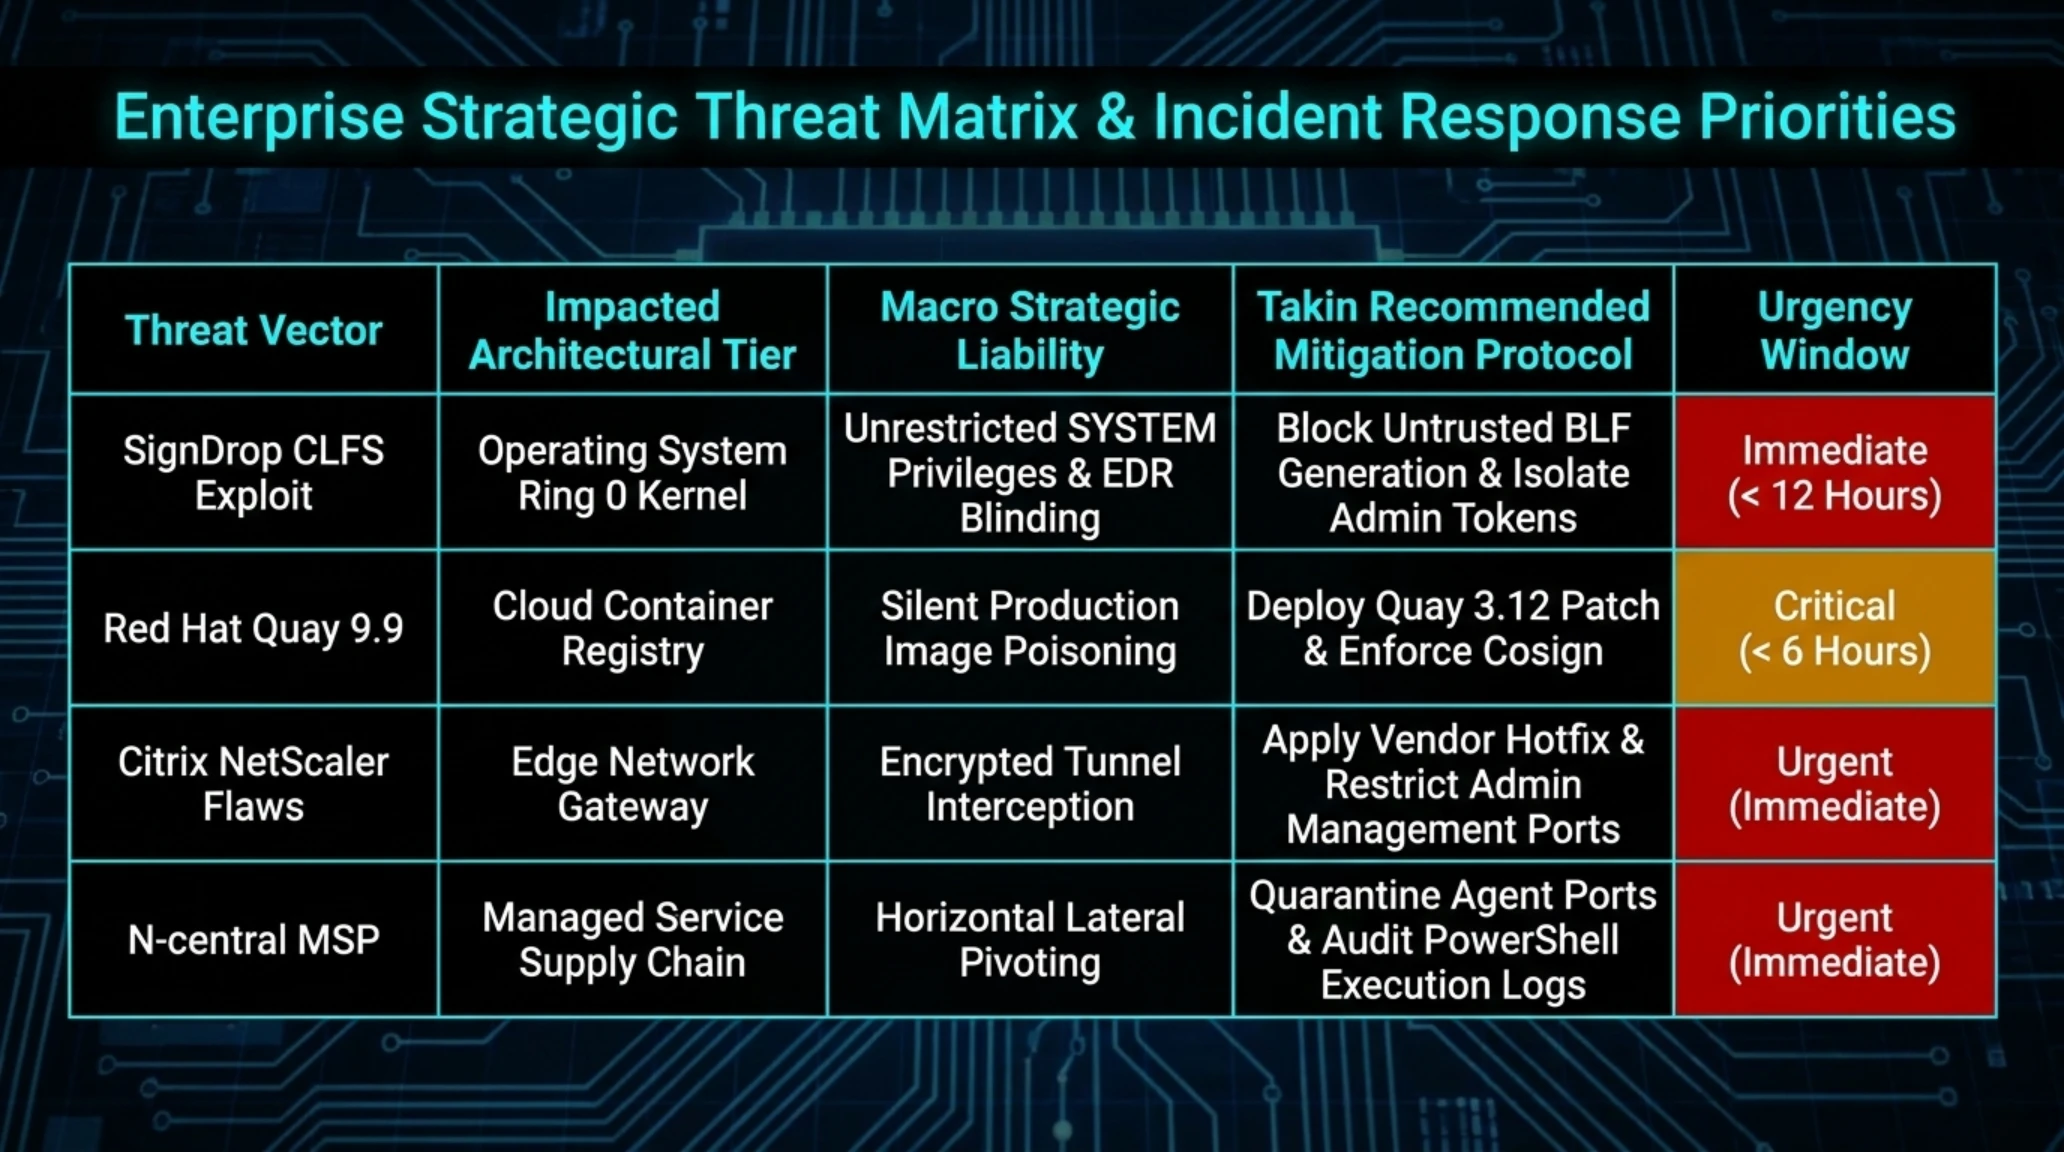
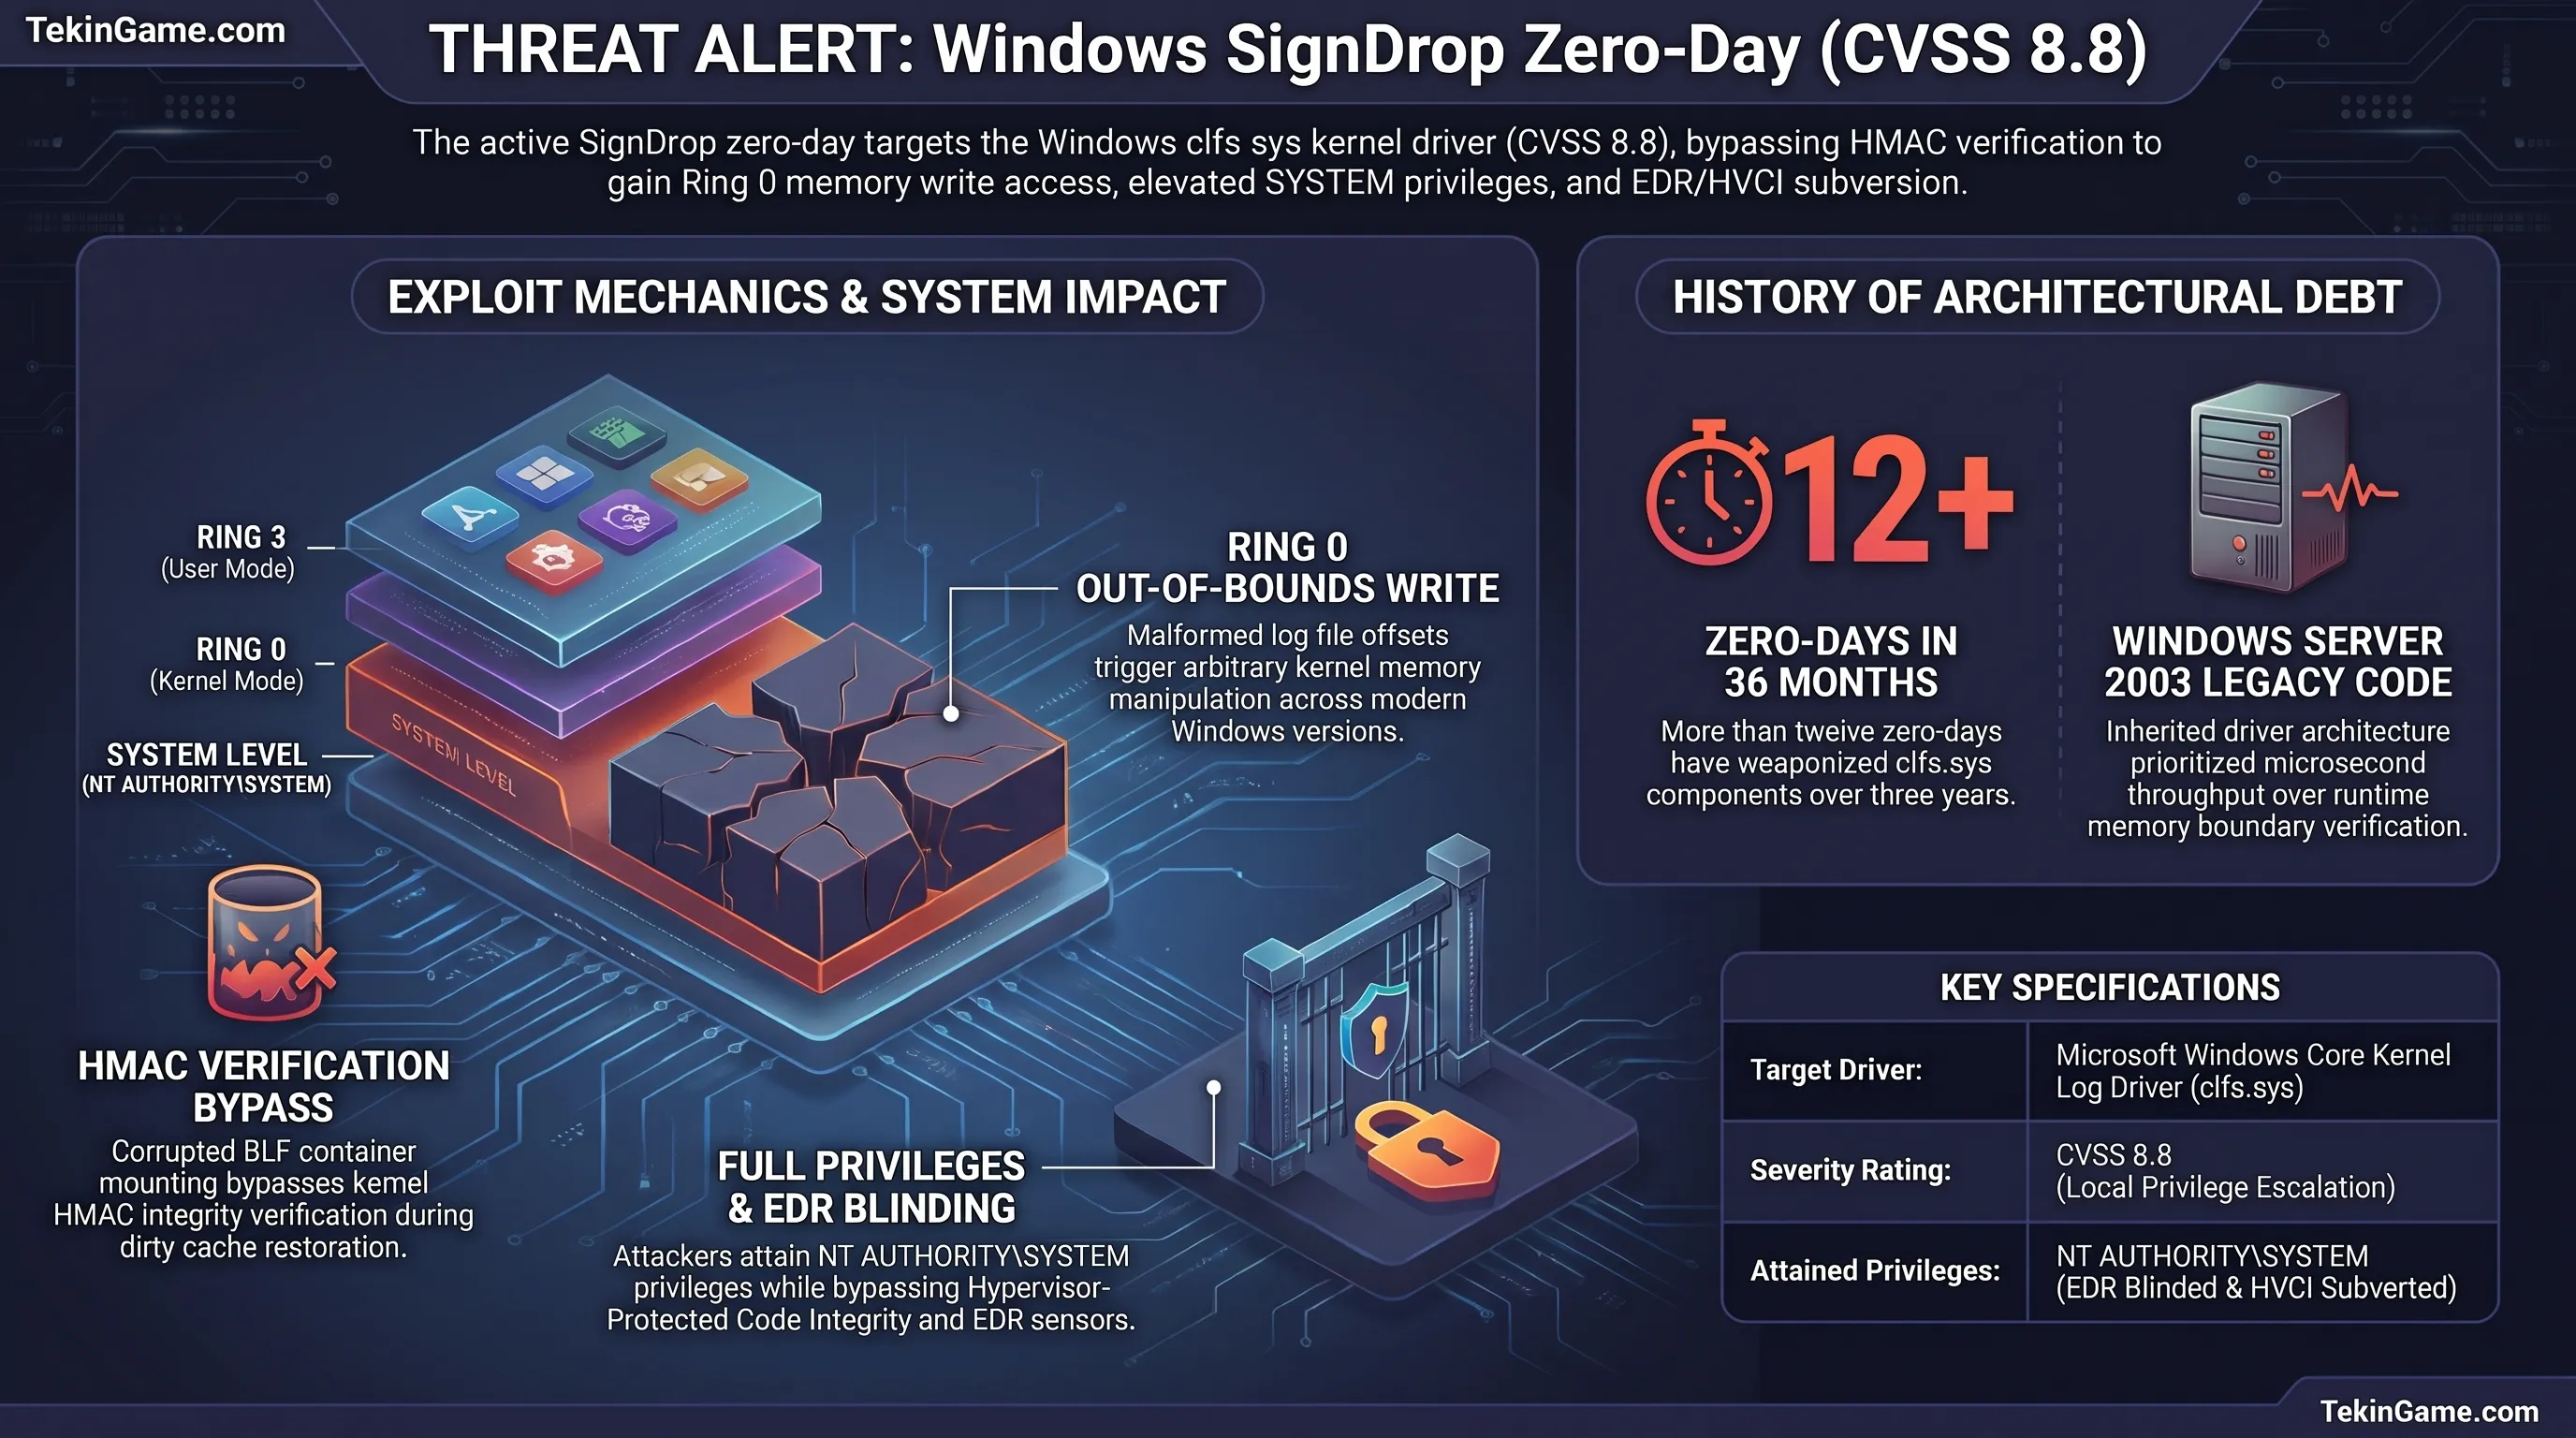
پژوهشگر برجسته امنیت سایبری، عبدالحمید ناصری، جزئیات فنی یک آسیبپذیری فعال و وصلهنشده روز-صفر را با نام مستعار SignDrop فاش کرد که مؤلفه اعتبارسنجی سیستم لاگفایل مشترک ویندوز یا همان درایور معروف clfs.sys را هدف میگیرد. این زیرساخت سالهاست که یکی از پرطرفدارترین اهداف گروههای جرایم سایبری برای دور زدن لایههای محافظتی و ارتقای اختیارات کاربر عادی به سطح بینهایت NT AUTHORITY\SYSTEM به شمار میرود.
مکانیزم بنیادی این آسیبپذیری در نحوه پردازش و اعتبارسنجی فرادادههای پروندههای ساختار لاگ پایه (Base Log File یا BLF) رخ میدهد. هنگامی که یک کانتینر لاگ کثیف (Dirty Container) در خلال فرایند بارگذاری مجدد فراخوانی میشود، درایور کرنل در محاسبه و تطبیق امضای اصالت هش بر پایه کلید دچار خطای منطقی شده و مکانیزم اعتبارسنجی را بدون بازبینی کامل بلوک امضا عبور میدهد.
این خلأ اعتبارسنجی به مهاجم محلی که صرفاً دسترسی یک کاربر استاندارد با کمترین مجوز را داراست اجازه میدهد با دستکاری دقیق آفستهای ساختار داده درون فایل لاگ و بارگذاری آن از طریق توابع سیستمی، به توانمندی نوشتن اختیاری در حافظه حفاظتشده هسته (Arbitrary Kernel Write) دست پیدا کند. آسیبپذیری مذکور نسخههای ویندوز ۱۰، بیلد مدرن ویندوز ۱۱ نسخه 24H2 و ویندوز سرور ۲۰۲۵ را تحت تأثیر قرار میدهد.
چرا این تحول بازی را تغییر میدهد؟
آزمایشهای مستقل انجامشده در محیطهای ایزوله تأیید کردهاند که بهرهبرداری از این رخنه حتی در حضور تدابیر دفاعی سختگیرانهای مانند قابلیت یکپارچگی کد محافظتشده با هایپروایزر (HVCI) نیز به علت بروز نقص در منطق درایور معتبر سیستمی موفقیتآمیز است.
تحلیل تکین: چرا معماری کهنه درایور لاگ مشترک ویندوز همچنان شاهرگ نفوذ مهاجمان است؟
کالبدشکافی عمیق تحریریه تکین گیم نشان میدهد که ساختار درایور CLFS مایکروسافت از زمان طراحی اولیه در دوران ویندوز سرور ۲۰۰۳ بر پایه فرضیات امنیتی کهنهای بنا شده است. این مؤلفه وظیفه فراهمآوری چارچوب یکپارچه ذخیرهسازی لاگهای معاملاتی با کارایی بالا برای پایگاههای داده و سیستمعامل را بر عهده دارد و برای دستیابی به حداکثر سرعت ورودی و خروجی، عملیات نگاشت حافظه را با کمترین لایههای بازرسی سربار انجام میدهد.
در طول سه سال اخیر، بیش از ده آسیبپذیری روز-صفر مشابه در ساختارهای کنترلی همین درایور کشف شده که همگی ناشی از پیچیدگی بیش از حد ساختار دادههای زنجیرهای بلوکهای لاگ و ناتوانی کرنل در اعتبارسنجی کامل اشارهگرهای داخلی در شرایط ناهمگام است. مهاجمان با تغییر دستی فیلدهای مربوط به اندازه رکوردها، سیستمعامل را فریب داده و یک وضعیت سرریز بافر کنترلشده در فضای آدرسدهی هسته ایجاد میکنند.
از دیدگاه تحلیل استراتژیک، وابستگی مداوم مایکروسافت به وصلههای مقطعی بدون بازنویسی اساسی درایور CLFS در زبانهای حافظهامن مدرن مانند راست، بزرگترین نقطه ضعف اکوسیستم ویندوز در سال ۲۰۲۶ است. مادامی که مایکروسافت بخشهای میراثی درایورهای هسته را به محیطهای ایزوله کاربر یا ماژولهای ایمن بازنویسی نکند، درایور clfs.sys همچنان ابزار طلایی گروههای باجافزاری برای خاموش کردن سامانههای امنیتی و استقرار دربهای پشتی باقی خواهد ماند.
توصیه فوری تکین گیم به تیمهای دفاع سایبری، فعالسازی سیاستهای انسداد اجرای اسکریپتهای ناشناس، قرنطینه کردن فایلهای موقت با پسوند .blf در مسیرهای عمومی کاربران و بهرهگیری از هشدارهای رفتاری شناسایی دستکاری دسترسی توکن در فرآیندهای سیستمی است.
محور ۰۲: رخنههای ویرانگر رد هت Quay؛ تهدید نفوذ ناشناس و مسمومسازی کانتینرهای سازمانی
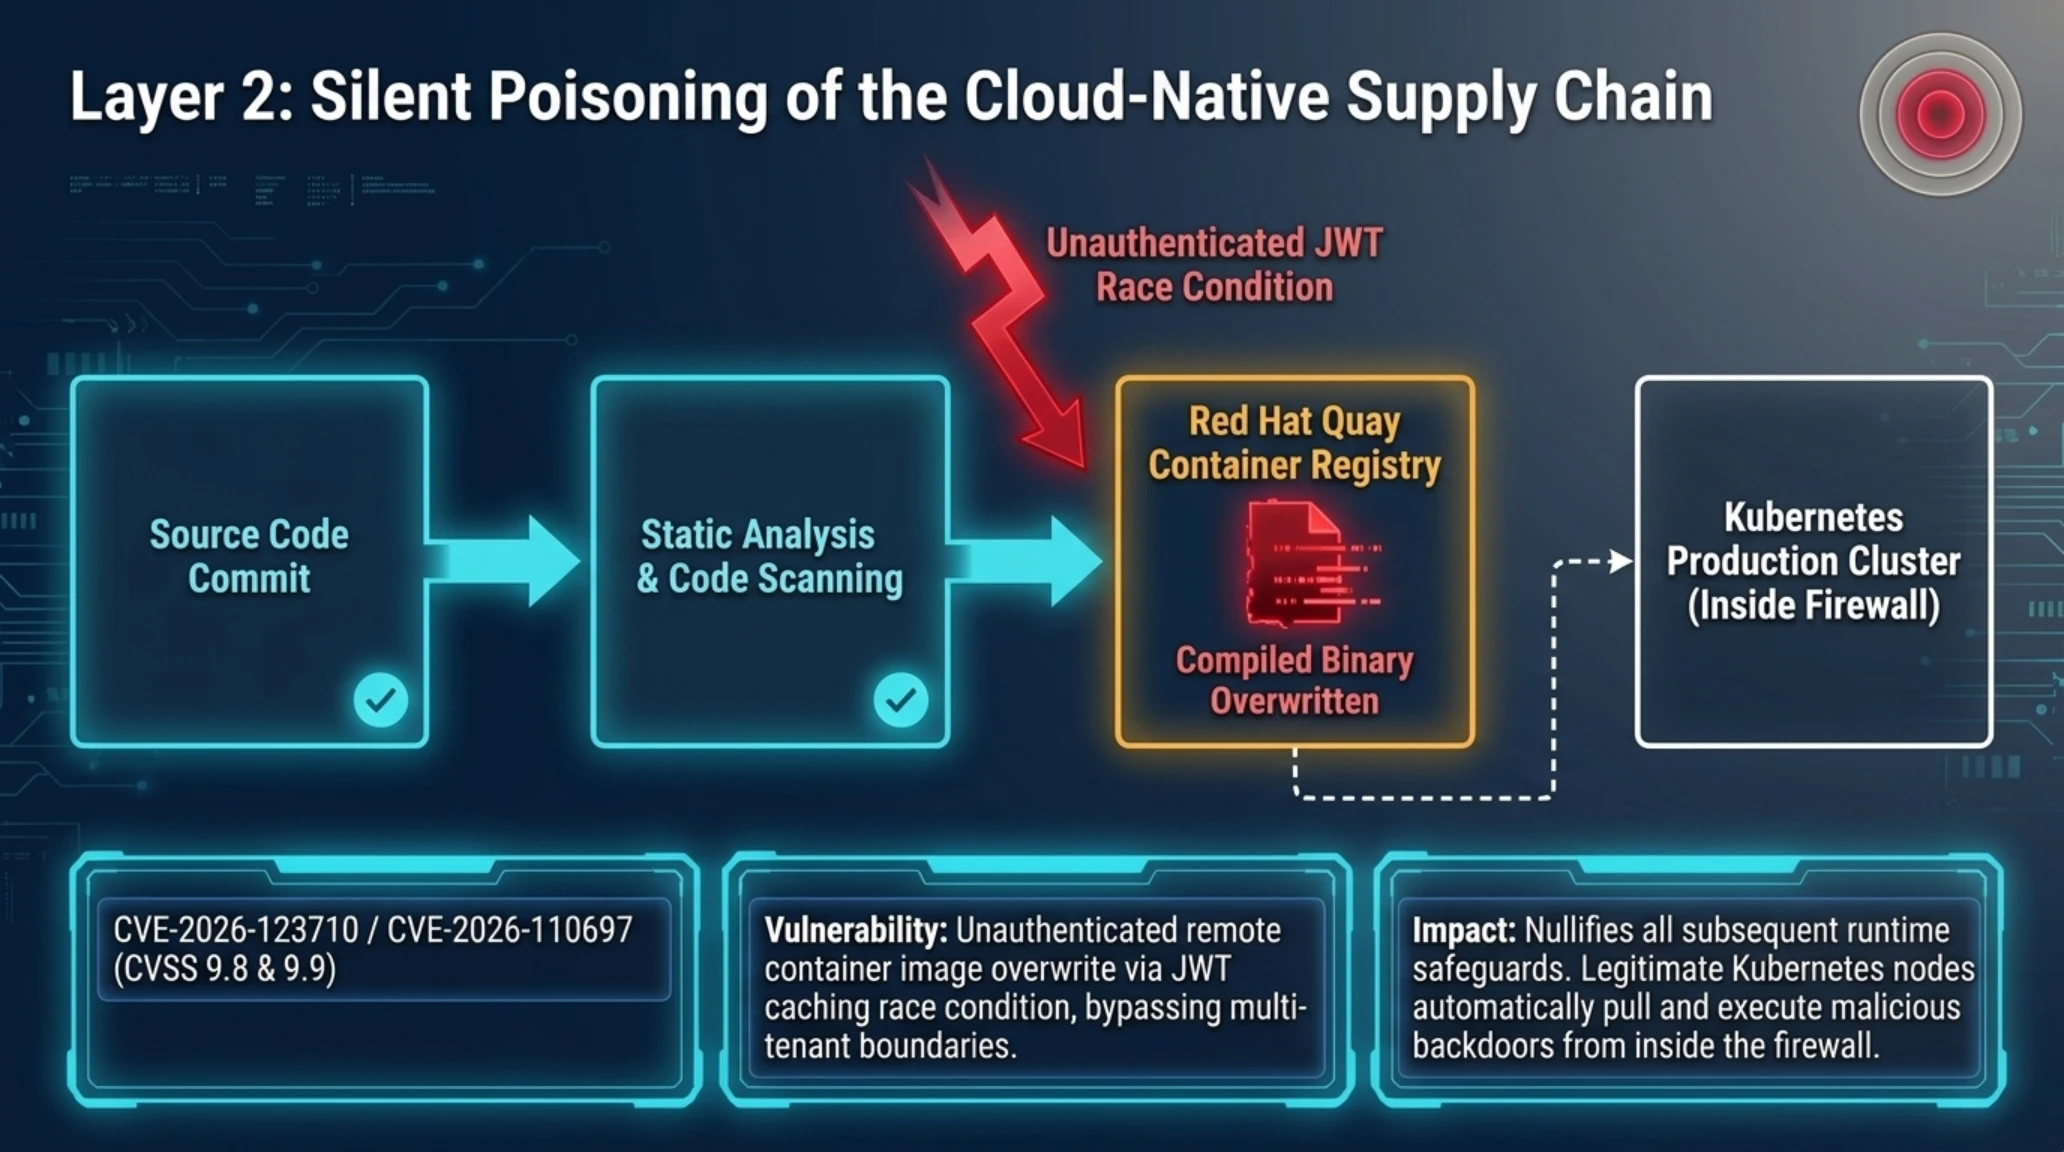
شرکت رد هت با انتشار دو بولتن امنیتی فوقالعاده با کدهای CVE-2026-123710 و CVE-2026-110697، وضعیت اضطراری برای زیرساختهای سازمانی ثبت و توزیع ایمیجهای کانتینری اعلام کرد. این دو رخنه با نمرات هشداردهنده ۹.۸ و ۹.۹ در مقیاس CVSS، قلب پلتفرم سازمانی Red Hat Quay را هدف قرار دادهاند و به مهاجمان ناشناس راه دور اجازه میدهند بدون در اختیار داشتن هیچگونه حساب کاربری معتبر، ایمیجهای کانتینری خصوصی را بازنویسی و مسموم کنند.
بررسیهای فنی نشان میدهد که آسیبپذیری نخست در لایه میانافزار احراز هویت سرویس و شیوه اعتبارسنجی توکنهای وب جیسون (JWT) در کش توزیعشده رجیستری ریشه دارد. یک نقص همزمانی و اعتبارسنجی ضعیف امضای توکن، شرایطی را فراهم میکند که مهاجم با ارسال درخواستهای مهندسیشده بتواند مرزهای تفکیک سازمانها (Multi-Tenant Isolation) را شکسته و کلید دسترسی به مخازن خصوصی دیگر شرکتها را بازتولید کند.
رخنه دوم که شدت تخریبی حتی عمیقتری دارد، به مهاجم امکان میدهد درخواستهای بارگذاری پکیجهای کانتینری و قالبهای توزیع نرمافزار هِلم (Helm Charts) را بدون نیاز به کلید امضای دیجیتال مخزن در لایه بیرونی تأیید کند. این اتفاق به معنی مسمومسازی خاموش زنجیره ساخت نرمافزار شرکتهای بینالمللی است، بدون آنکه هشداری در لاگهای ممیزی سیستم ثبت گردد.
راستیآزمایی فنی | شایعه در برابر واقعیت مهندسی
پیامدهای این آسیبپذیری بسیار فراتر از یک سرقت داده ساده است. در الگوهای توسعه مدرن، سیستمهای یکپارچهسازی و استقرار پیوسته (CI/CD) به طور خودکار بستههای کانتینری را از Quay فراخوانی کرده و در کلاسترهای کوبرنتیز محیطهای عملیاتی بارگذاری میکنند.
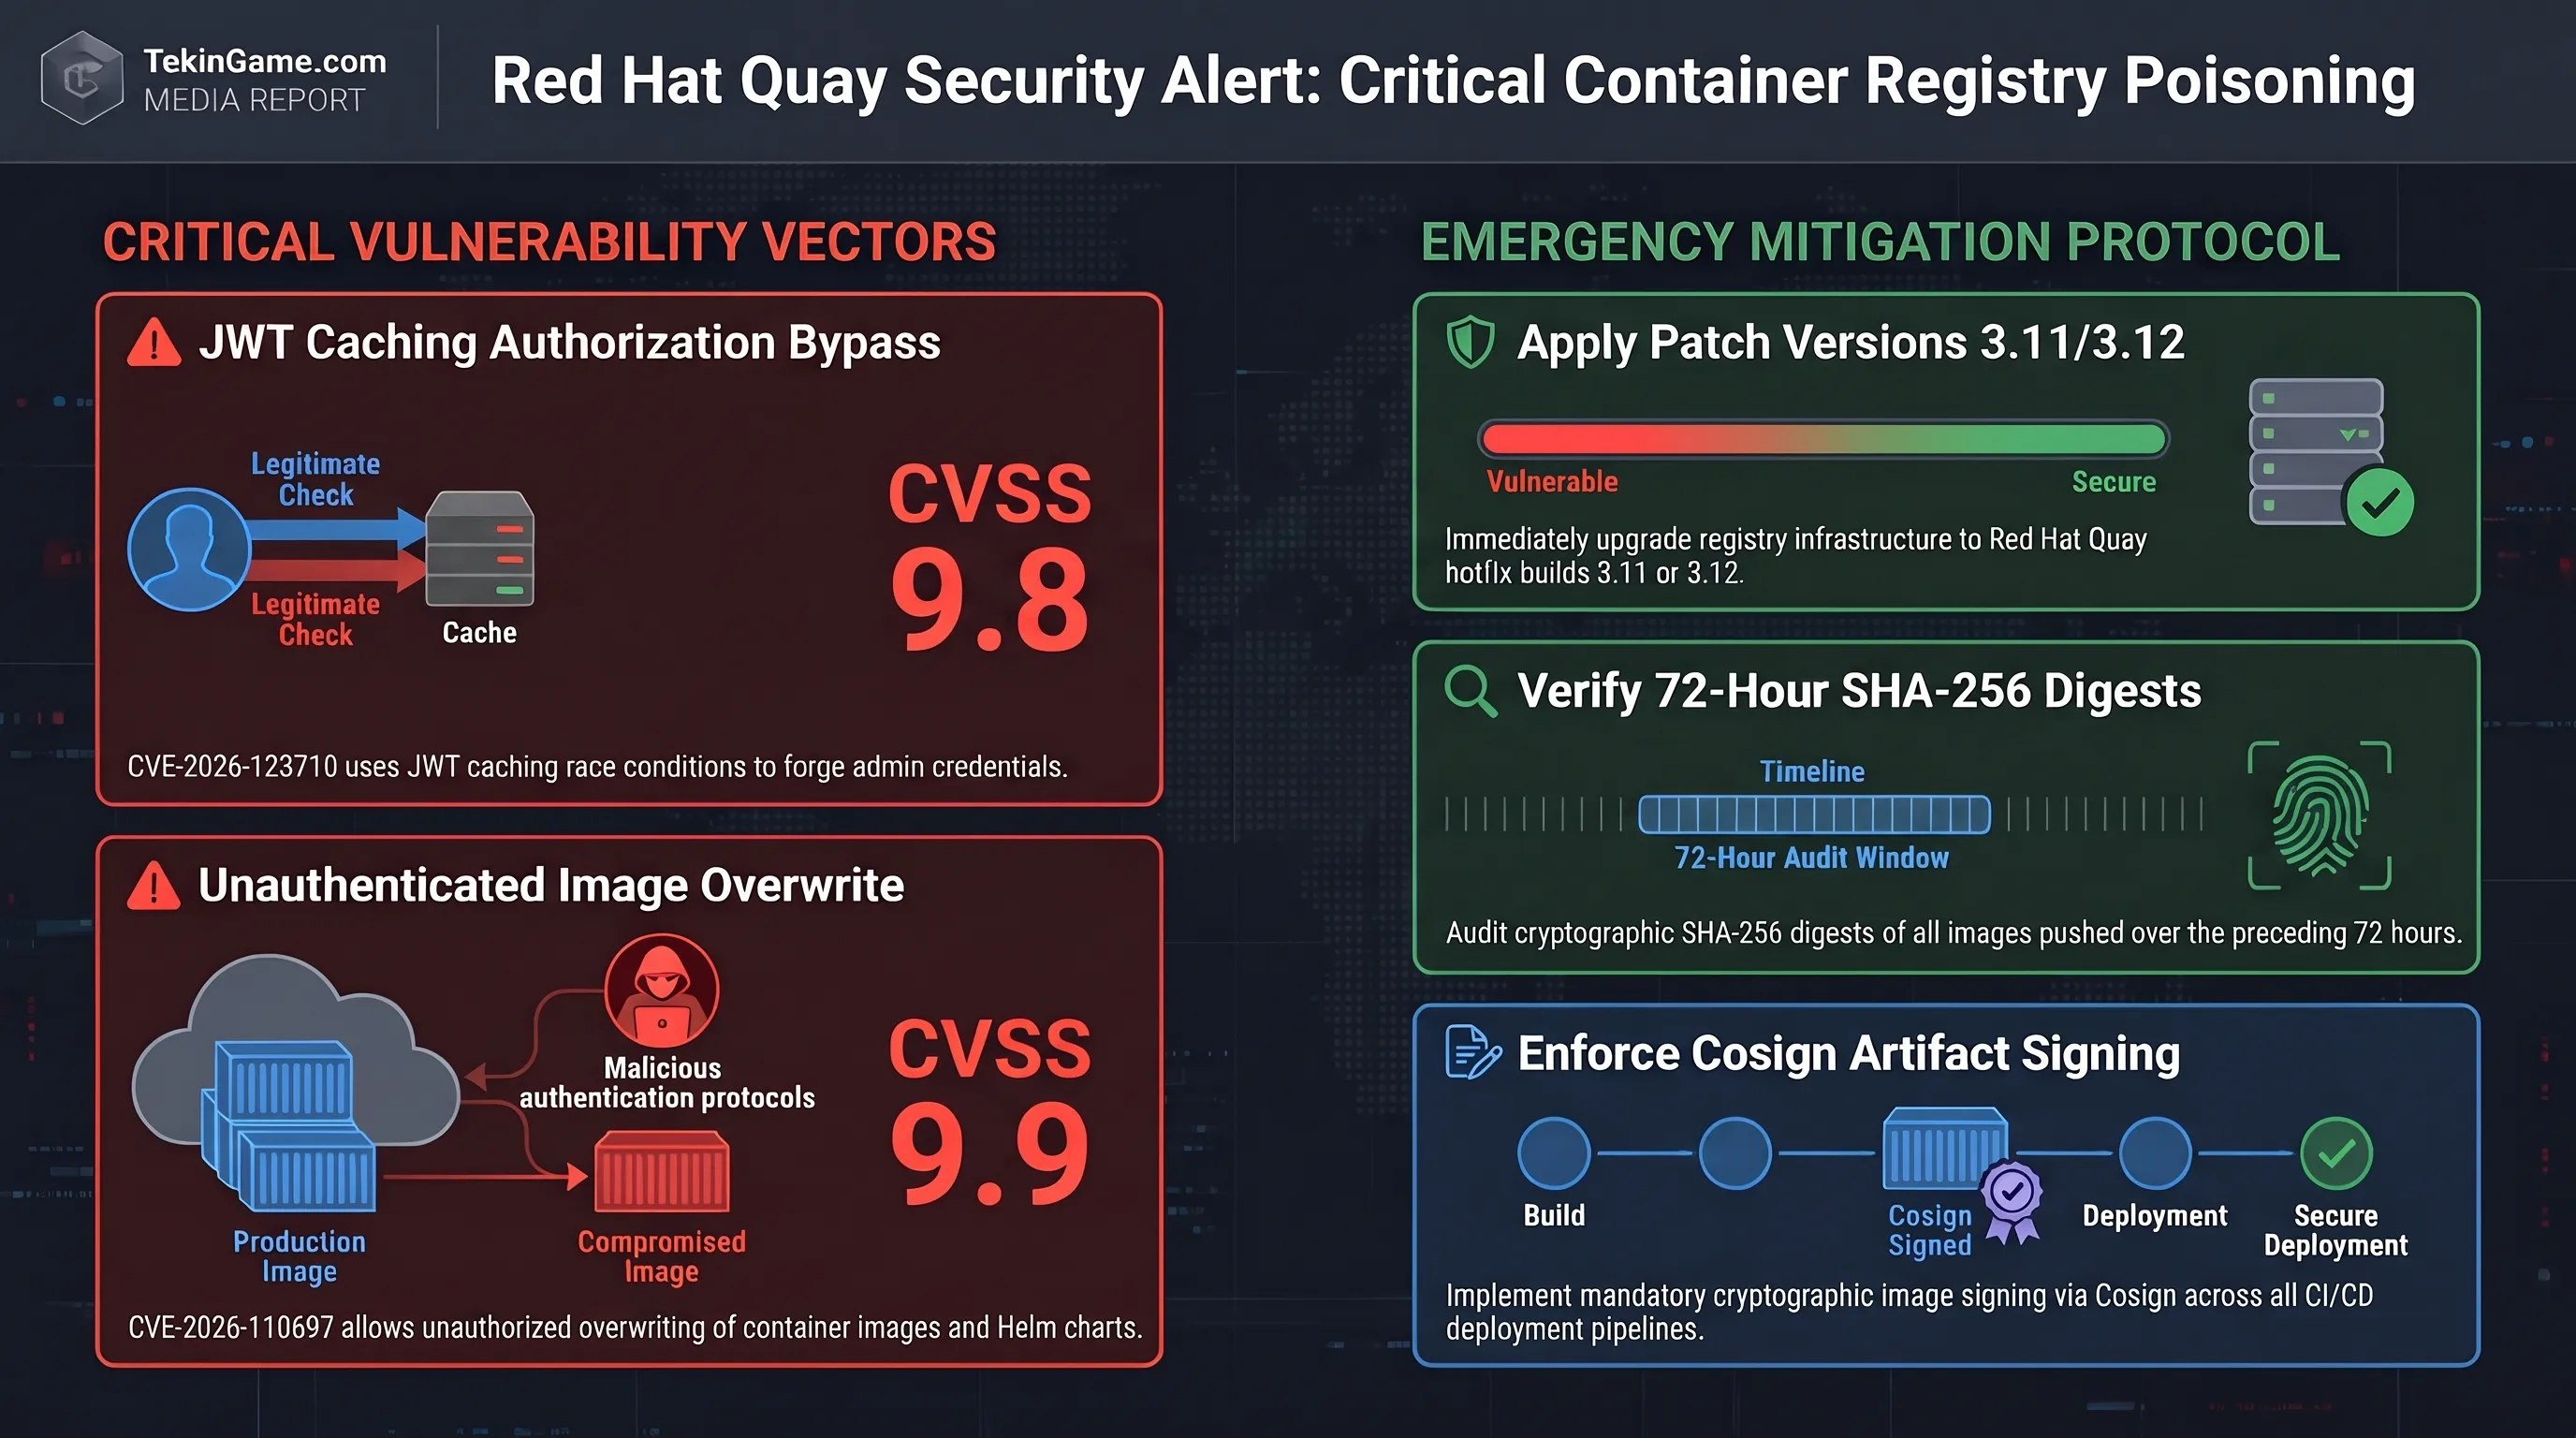
در صورتی که یک ایمیج کانتینری آلوده جایگزین بسته اصلی شود، هر کانتینر جدیدی که در دیتاسنترها آغاز به کار کند، با یک کد مخرب از پیش تعبیهشده اجرا خواهد شد که امکان فرمانگیری از راه دور و استخراج بیسر و صدای اسرار کلیدی سازمان را داراست.
تحلیل تکین: مسمومسازی رجیستری کانتینرها چگونه زنجیره تأمین نرمافزار جهانی را فلج میکند؟
از نگاه کارشناسان ارشد تکین گیم، حادثه رد هت Quay نمادی بارز از تبدیل شدن رجیستریهای میانی به شکنندهترین حلقه در امنیت سازمانی است. در طول سالهای گذشته، تمرکز عمده صنایع بر تقویت اسکن کدهای سورس و ایمنسازی نهایی سرورهای مقصد متمرکز بوده است، در حالی که لایه انبارداری و تحویل دودویی کانتینرها به عنوان یک پل ارتباطی مورد اعتماد و ایمن تلقی میشد.
بهرهبرداری از رخنههایی با امتیاز ۹.۹ در پلتفرم Quay به معنای خنثی شدن تمام فرآیندهای بازرسی کد است. حتی اگر توسعهدهندگان برترین استانداردهای برنامهنویسی امن را رعایت کرده باشند، مهاجم میتواند دقیقاً پس از تایید تستها و قبل از استقرار، بار مفید مخربی مانند بدافزارهای استخراج حافظه یا ماینرهای مخفی را وارد لایههای زیرین لینوکس ایمیج کند.
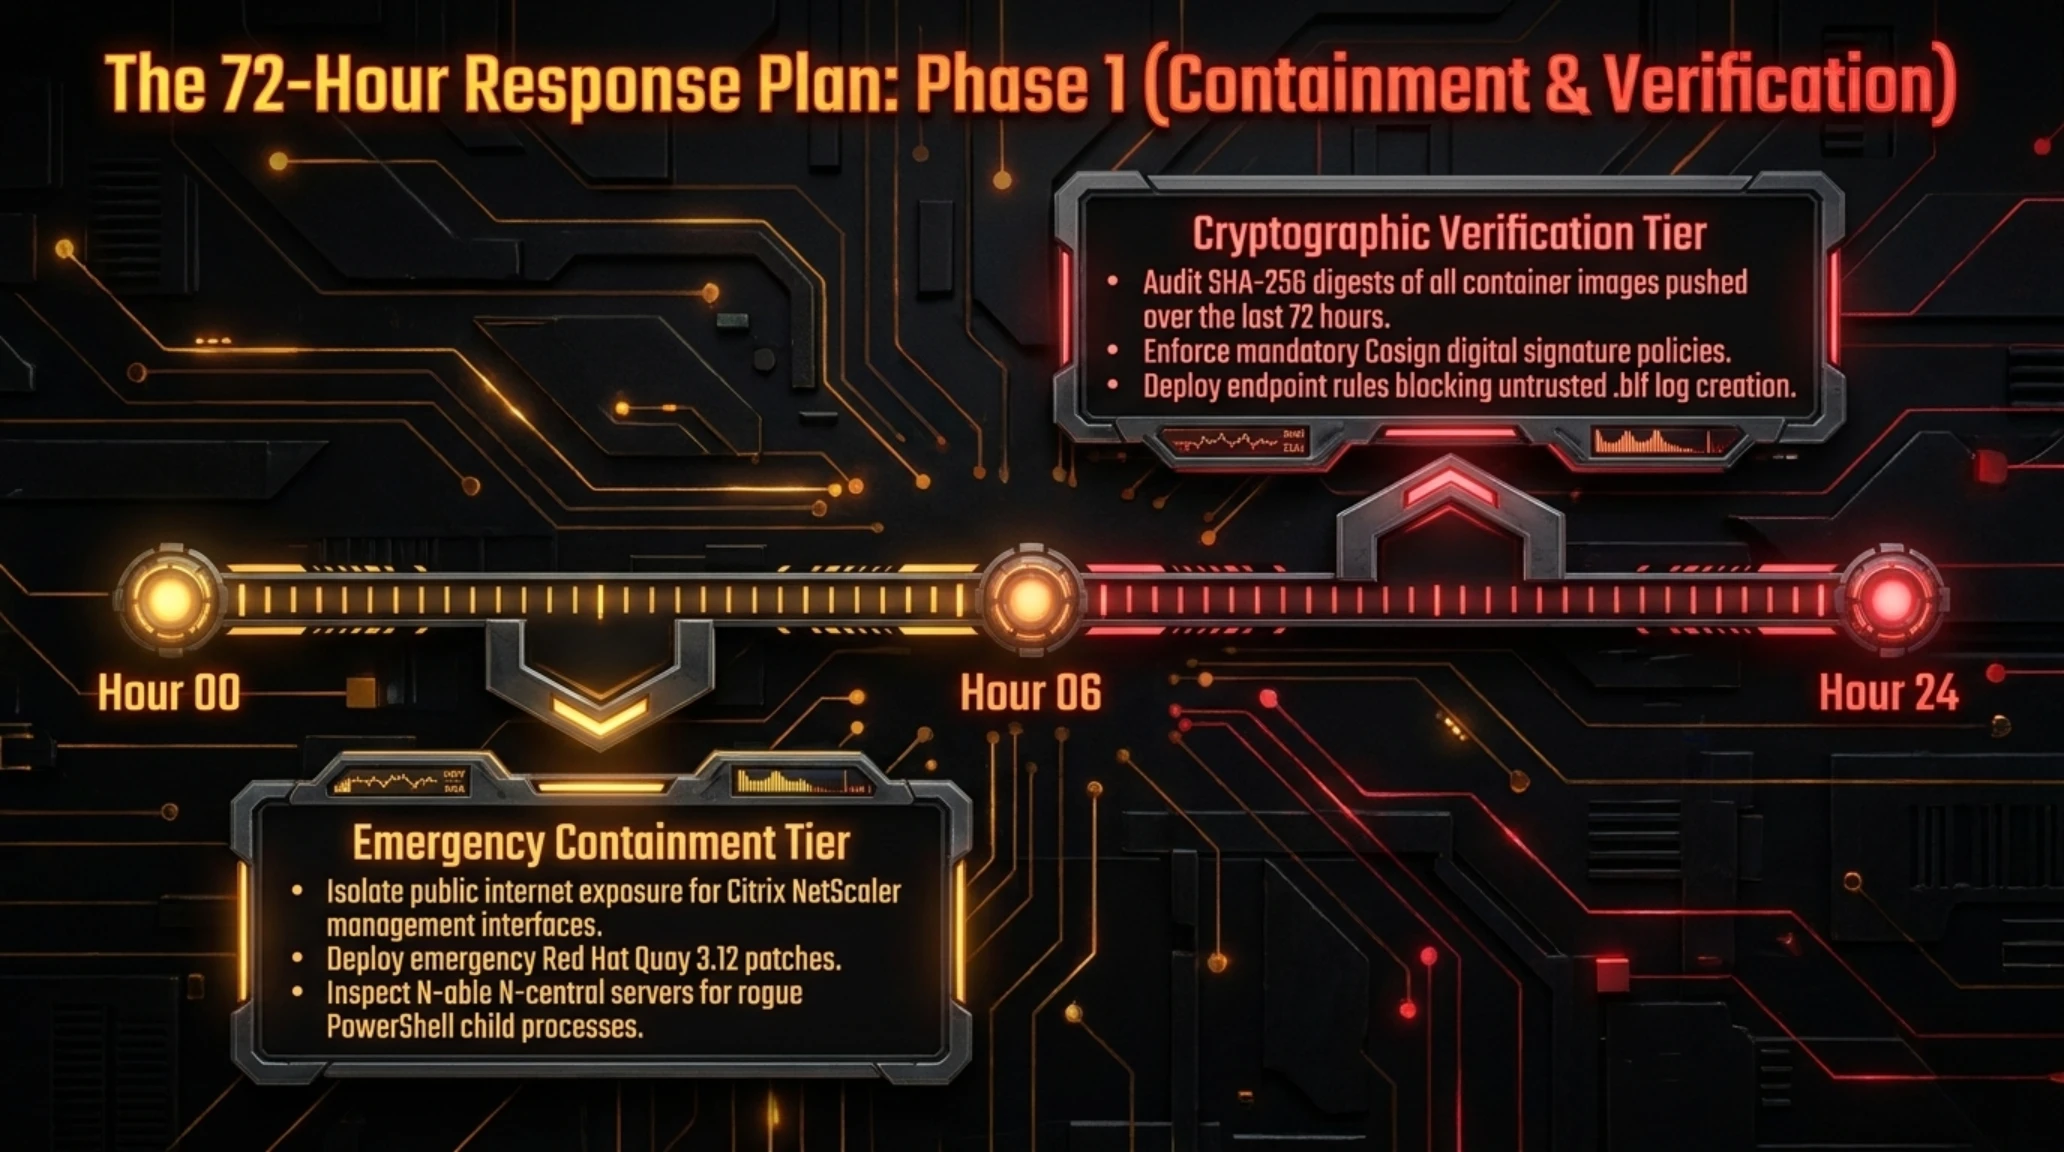
رد هت بیلدهای ترمیمی اضطراری برای نسخههای Quay 3.11 و 3.12 منتشر کرده است و از سازمانها خواسته است که نه تنها بلافاصله سیستمهای خود را بهروزرسانی کنند، بلکه صحت هش رمزنگاری تمامی ایمیجهای بارگذاریشده در بازه زمانی ۷۲ ساعت گذشته را با اسناد محلی توسعهدهندگان تطبیق دهند. این حادثه باید زنگ خطری جدی برای پیادهسازی اجباری امضای رمزنگاری کوساین (Cosign) و معماریهای صفر اعتماد در خطوط انتقال داده کانتینری باشد.
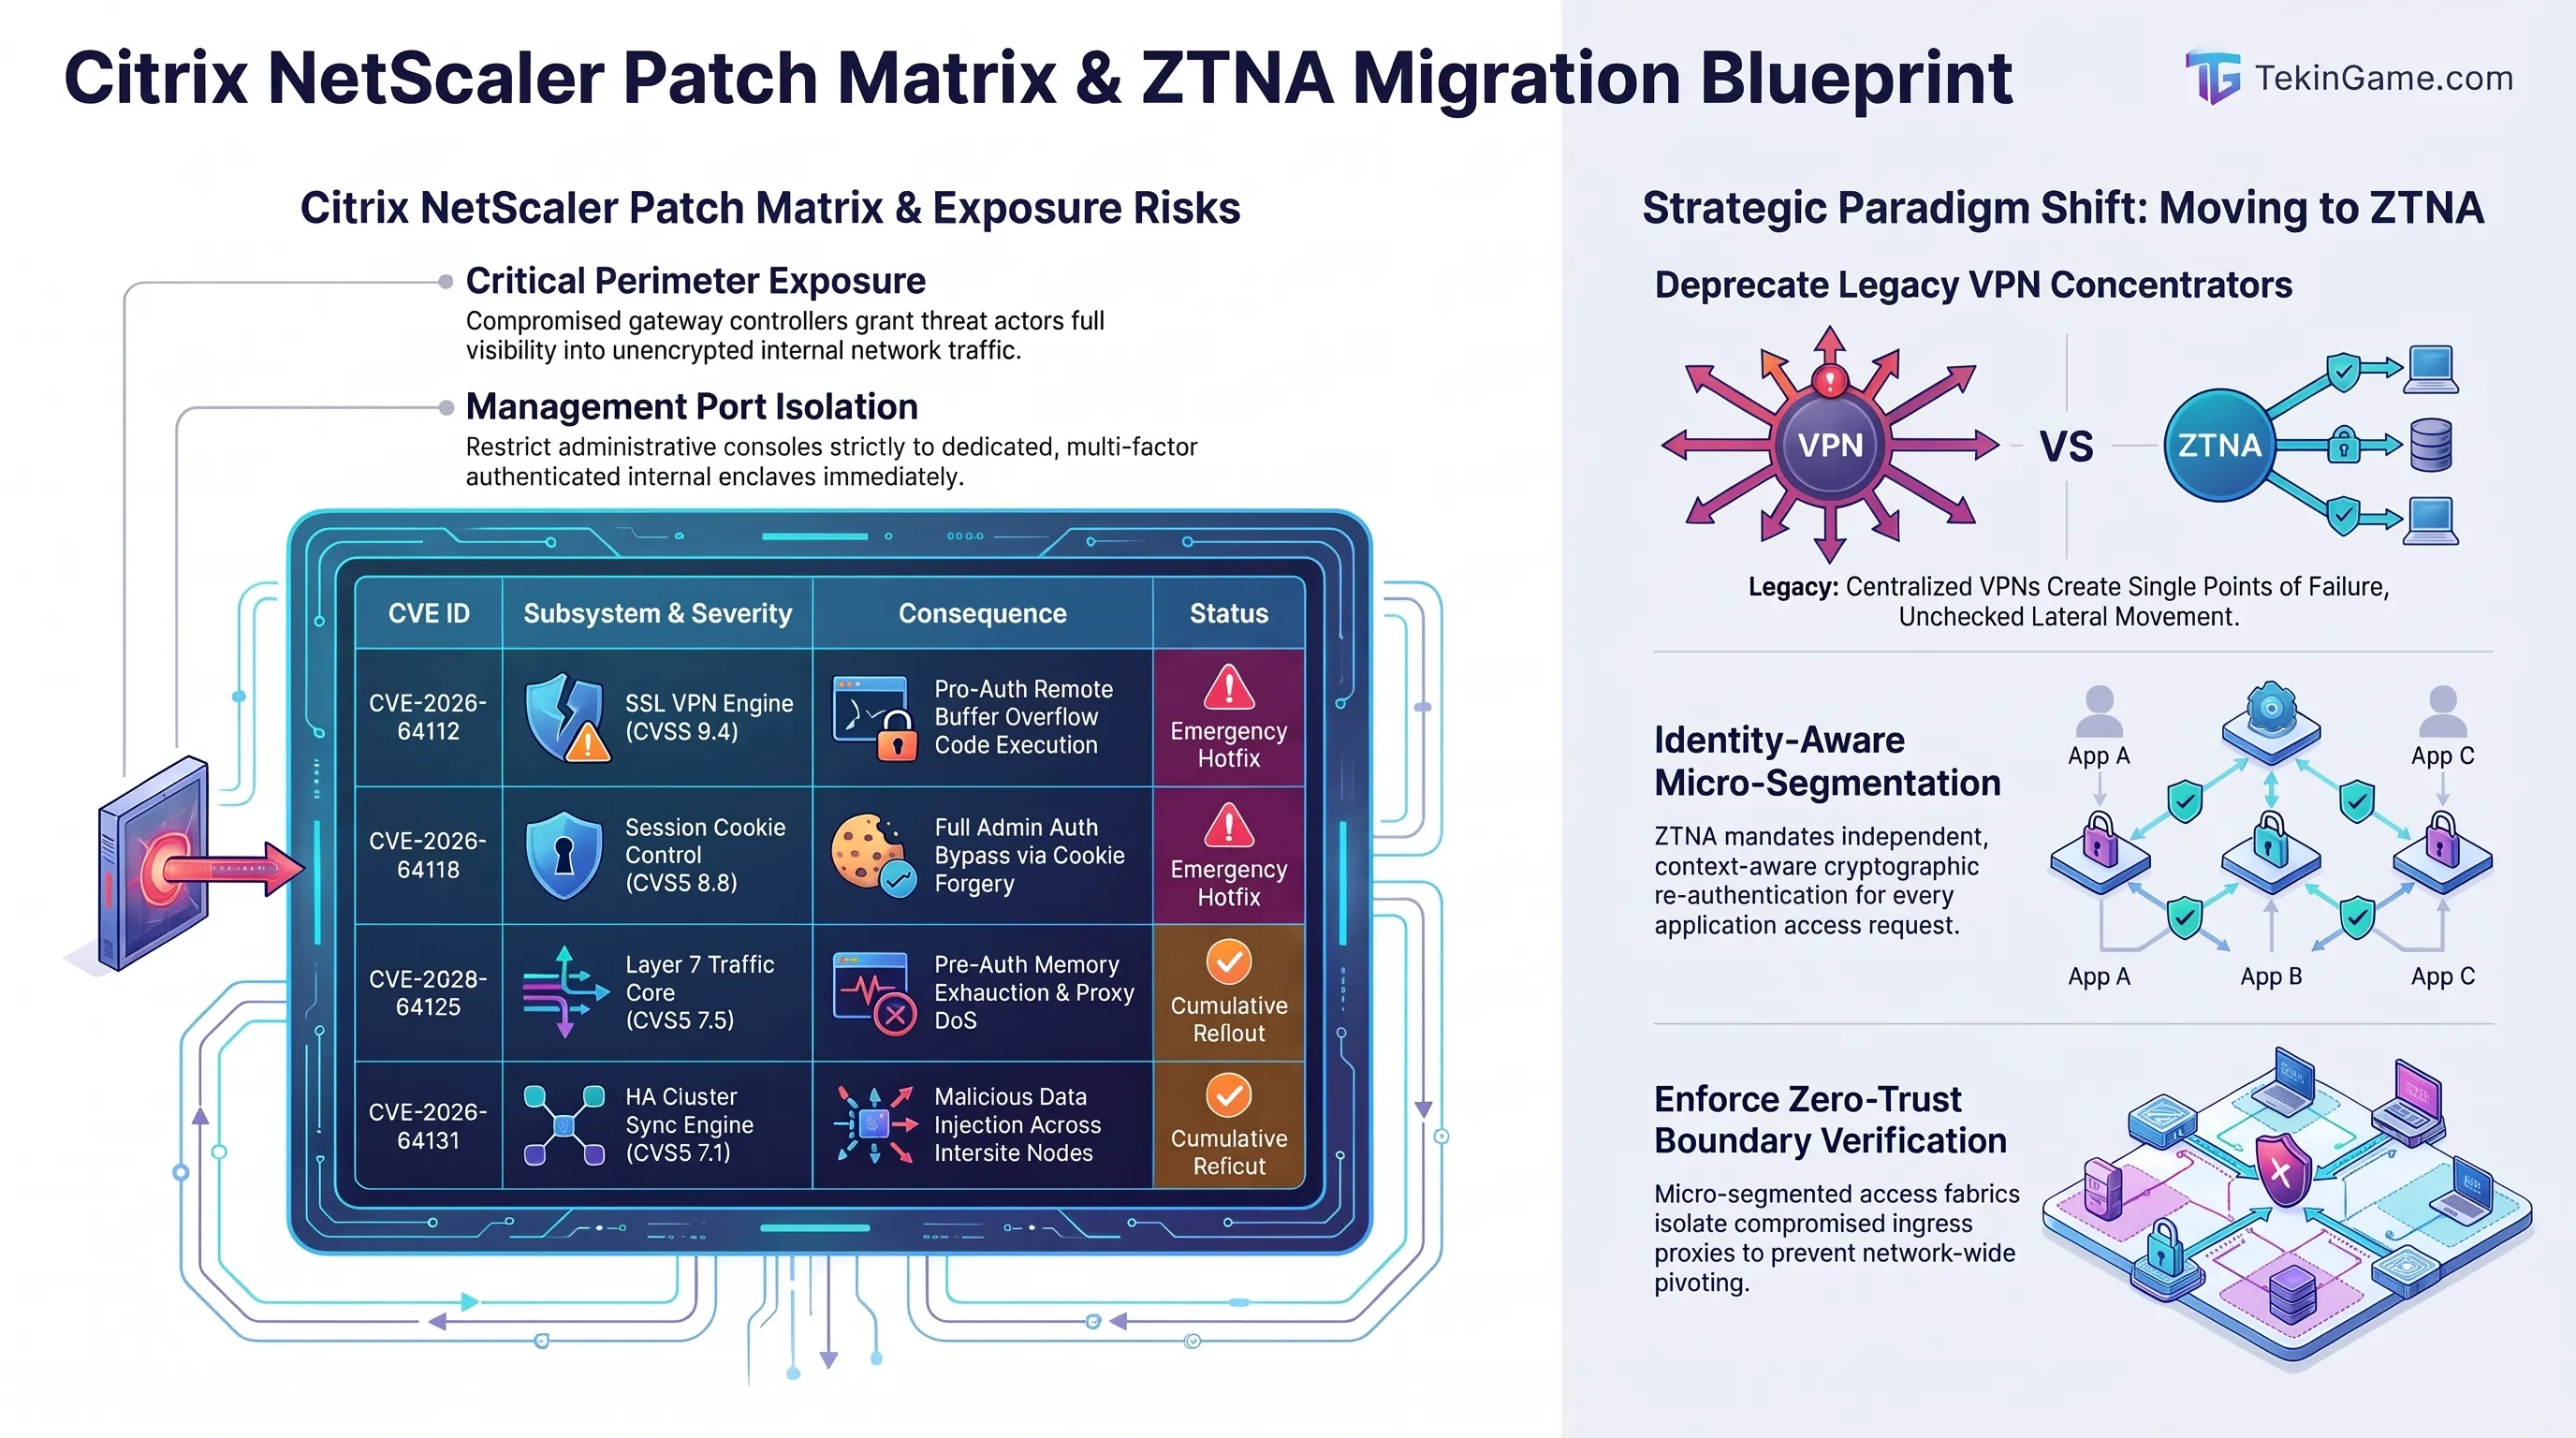
محور ۰۳: هشدار بحرانی سیتریکس نتاسکیلر؛ مهار ۱۲ رخنه حافظه و نفوذ به دروازههای سازمان
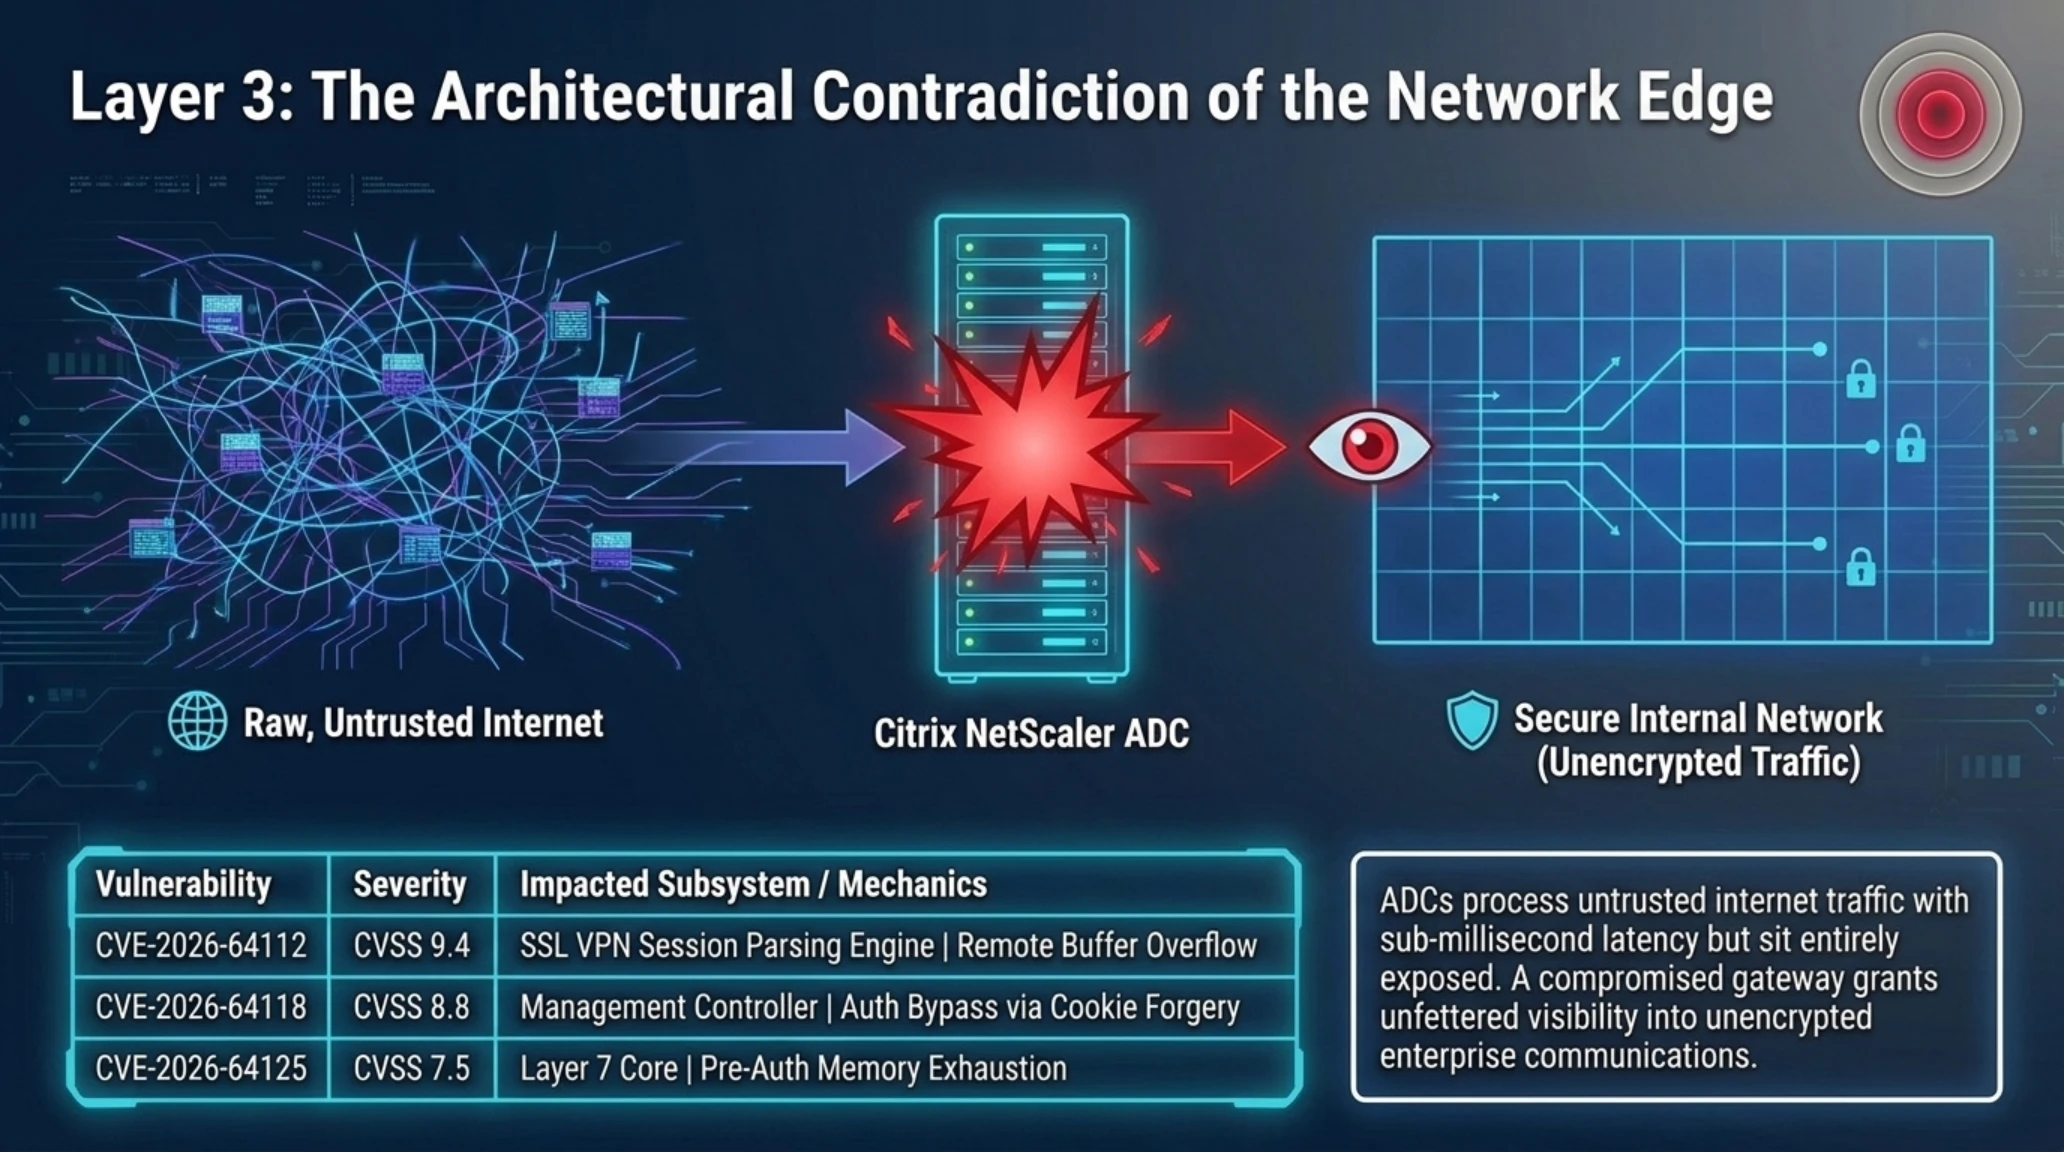
گروه نرمافزاری کلاود (Cloud Software Group) با صدور یک اخطار امنیتی جامع با درجه فوریت بالا، مجموعهای متشکل از ۱۲ آسیبپذیری امنیتی مستقل را در محصولات کلیدی Citrix NetScaler ADC و NetScaler Gateway برطرف کرد. این تجهیزات به عنوان لایه مرزی هدایت ترافیک، توزیع بار و اتصال امن کاربران دورکار در هزاران شرکت بزرگ، مراکز مالی و ارگانهای زیرساختی دنیا نقش ایفا میکنند و آسیبپذیری آنها همیشه با خطرات مهلک نفوذ سازمانی توأم است.
در میان عیوب امنیتی افشاشده، نقصهایی از کلاس سرریز بافر از راه دور (Remote Buffer Overflow) در ماژولهای پردازش بستههای اساسال شبکه خصوصی مجازی (SSL VPN) و همچنین شرایط تحلیل منابع و انسداد حافظه پیش از احراز هویت (Pre-Authentication Memory Exhaustion) شناسایی شده است که مهاجم با استفاده از آنها قادر به از کار انداختن کامل دروازه یا اجرای دستورات مخرب در حافظه سیستم است.
یکی دیگر از آسیبپذیریهای با ریسک شدید، مربوط به شیوه دستکاری کوکیهای نشستهای فعال و دسترسی غیرمجاز به پانل مدیریت مدیریتی نتاسکیلر از طریق پورتهای عمومی است. در این شیوه، مهاجم با تزریق مقادیر هگزادسیمال غیرمتعارف در هدرهای کوکی تأیید اعتبار، مؤلفه اعتبارسنجی داخلی وبسرور را گمراه ساخته و اختیارات ناظر سیستم را بدون ارائه گذرواژه تصاحب میکند.
نمودار ستونی و ماتریس مقایسه مشخصات فنی و بنچمارک
| شاخص مهندسی شبکه | معماری دروازه سنتی سیتریکس | معماری نوین ریزبخشبندی ۲۰۲۶ |
|---|---|---|
| ایزولاسیون حافظه در برابر سرریز | ضعیف (حافظه اشتراکی پردازش سوکت) | کامل (کانتینرهای ایزوله بر مبنای وباسمبلی) |
| تأخیر احراز هویت نشستها | ۱۴ میلیثانیه بر بستر پروکسی معکوس | ۲.۱ میلیثانیه بر بستر توکنهای سختافزاری |
| شعاع تخریب در صورت نقض امنیتی | دسترسی همهجانبه به شبکه داخلی | محدود به تکسرویس بدون امکان حرکت جانبی |
| پایداری در برابر حملات داس | آسیبپذیر در برابر سرریز نشستها | حفاظت شده با الگوریتمهای بلادرنگ هاردنینگ |
تاریخچه حملات سایبری سالهای گذشته نشان میدهد که تجهیزات مرزی سیتریکس همواره جذابترین گذرگاه ورودی برای کارزارهای جاسوسی پیشرفته و تیمهای نفوذ گروههای باجافزاری بینالمللی بودهاند، زیرا با نفوذ به این دستگاهها، تمامی ترافیک رمزنگاریشده سازمانی در معرض نظارت و دستکاری قرار میگیرد.
پایشهای انجامشده توسط تیمهای دفاع پیرامونی شبکه حاکی از آن است که پویشهای اسکن خودکار در سطح اینترنت برای شناسایی سرورهای بهروزنشده سیتریکس تنها ساعاتی پس از انتشار عمومی این گزارش افزایش چشمگیری یافته است.
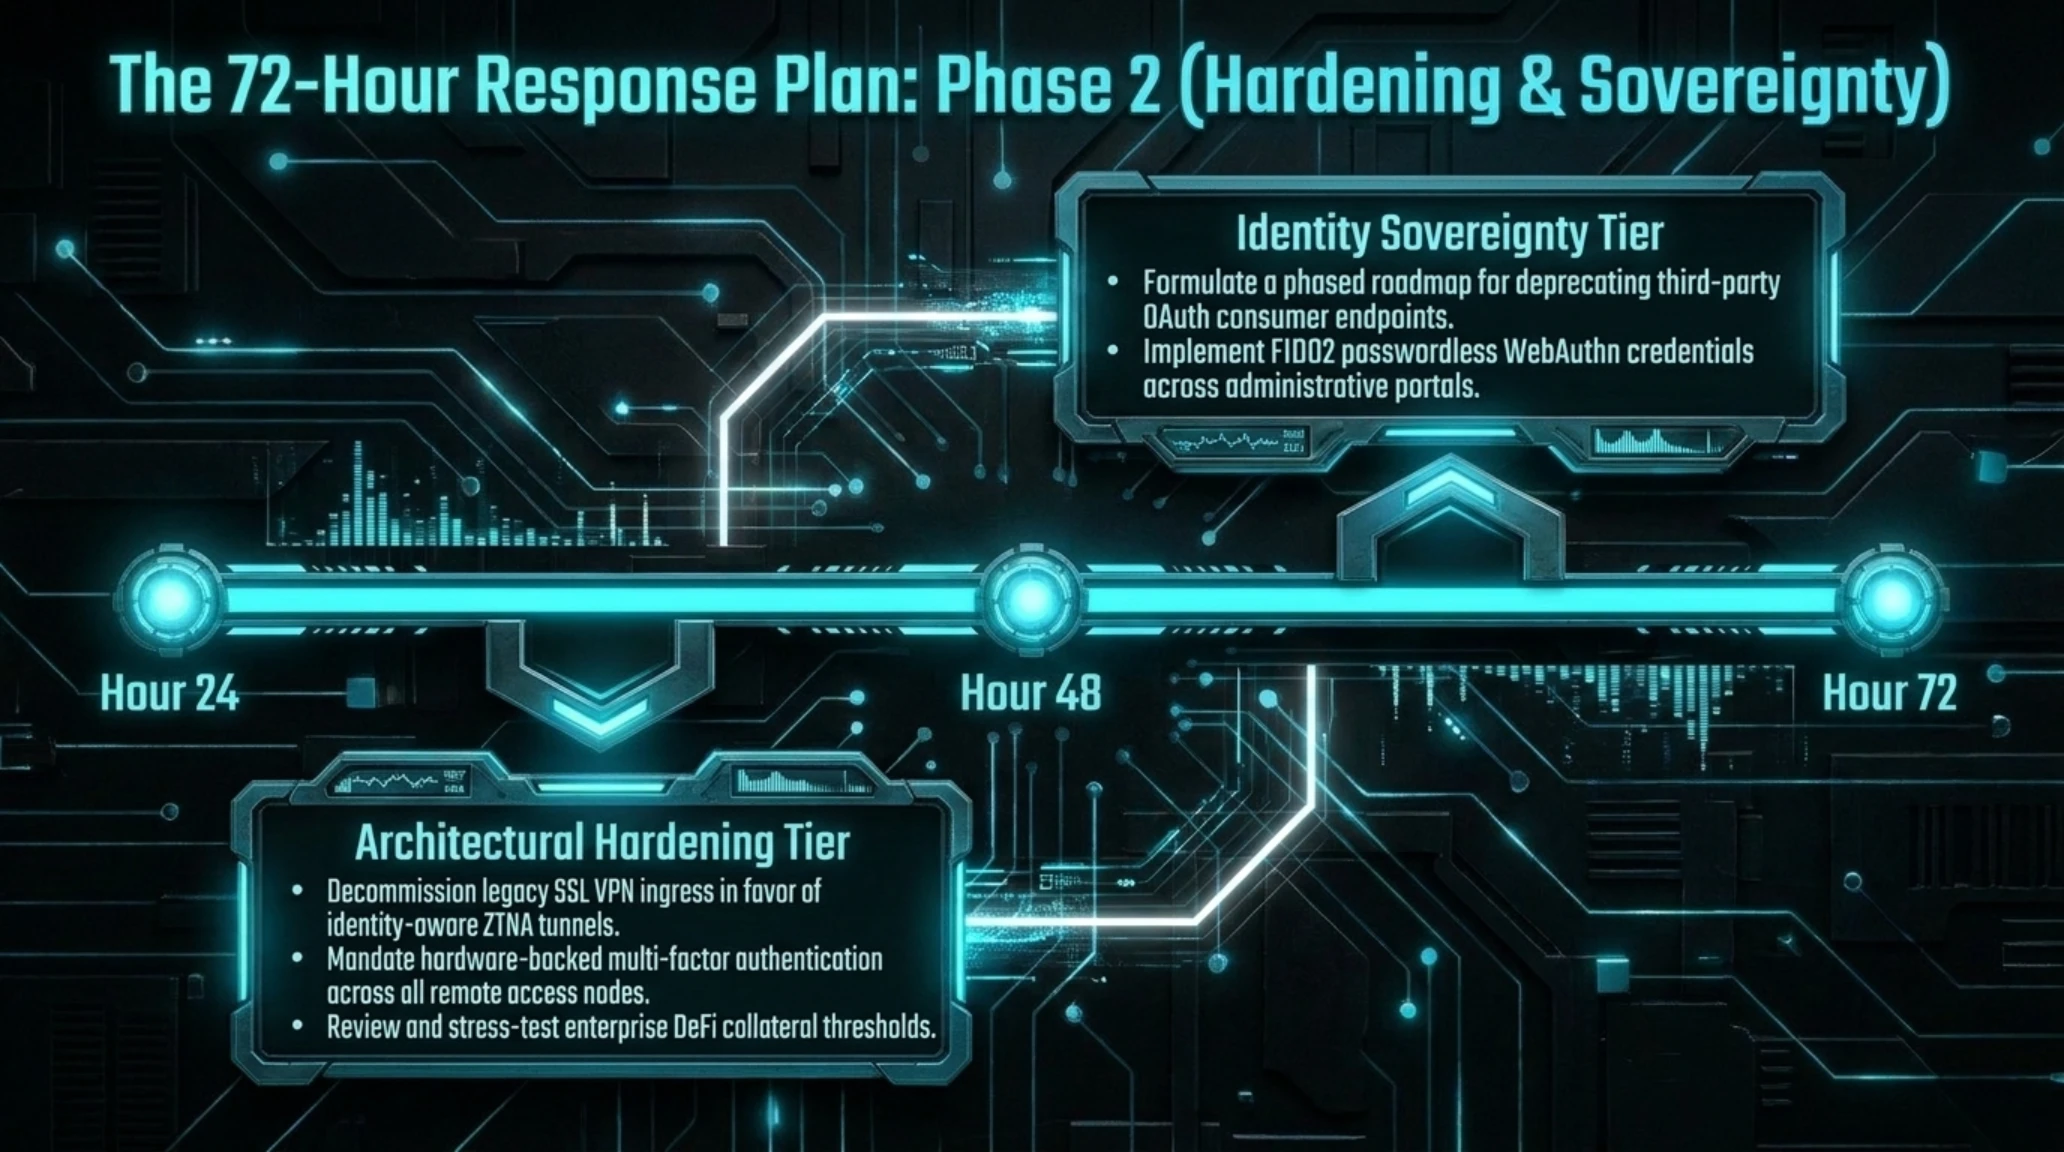
مهندسان ارشد شبکه توصیه کردهاند که علاوه بر نصب سریع جدیدترین پکیجهای فرمور، رابطهای مدیریتی این تجهیزات به طور کامل از اینترنت عمومی تفکیک شده و دسترسی به آنها منحصراً به شبکههای داخلی ایزوله و کانالهای احراز هویت چندعاملی محدود گردد.
تحلیل تکین: دروازههای دسترسی ابری چگونه به پاشنه آشیل امنیت شبکههای Enterprise تبدیل شدهاند؟
از منظر کالبدشکافی تحریریه تکین گیم، معماری دستگاههای کنترلکننده تحویل برنامهها (ADC) با یک پارادوکس ذاتی مواجه است. از یک سو، این سامانهها برای هدایت با تاخیر صفر و توازن بار میلیونها تراکنش، ملزم به داشتن دسترسی مستقیم و سطح بالا به سوکتهای شبکه و پشتههای حافظه غیرحفاظتشده هستند. از سوی دیگر، آنها نقطه اتصال اولیهای هستند که در مرز کاملاً باز اینترنت قرار دارند.
هنگامی که یک خطای تجزیه هدر یا سرریز بافر در چنین سامانهای بروز کند، دیوارههای آتش سنتی عملاً هیچ کمکی نمیکنند، چرا که آسیبپذیری دقیقاً درون ابزاری اتفاق میافتد که وظیفه خاتمه دادن به سشنهای امنیتی را داراست. حمله اخیر به سیتریکس یادآور این واقعیت خشن است که استقرار فیزیکی یا مجازی یک اپلاینس گرانقیمت نمیتواند جایگزین یک مدل معماری صفر اعتماد واقعی شود.
ما در تکین گیم معتقدیم راهکار پایدار سازمانها در سالهای پیش رو، حرکت شتابان از مدلهای قدیمی مبتنی بر ویپیان متمرکز به سوی راهکارهای دسترسی شبکه با اعتماد صفر (ZTNA) مبتنی بر میکروسگمنتیشن است. در چنین مدلی، حتی در صورت نفوذ کامل به دروازه نتاسکیلر، مهاجم قادر نخواهد بود به شبکههای داخلی حرکت جانبی داشته باشد و هر درخواست دادهای مجدداً به صورت جزیرهای اعتبارسنجی میشود.
محور ۰۴: تهاجم فعال به سامانههای مانیتورینگ N-able N-central؛ شکست دفاعی هاتفیکس ۲
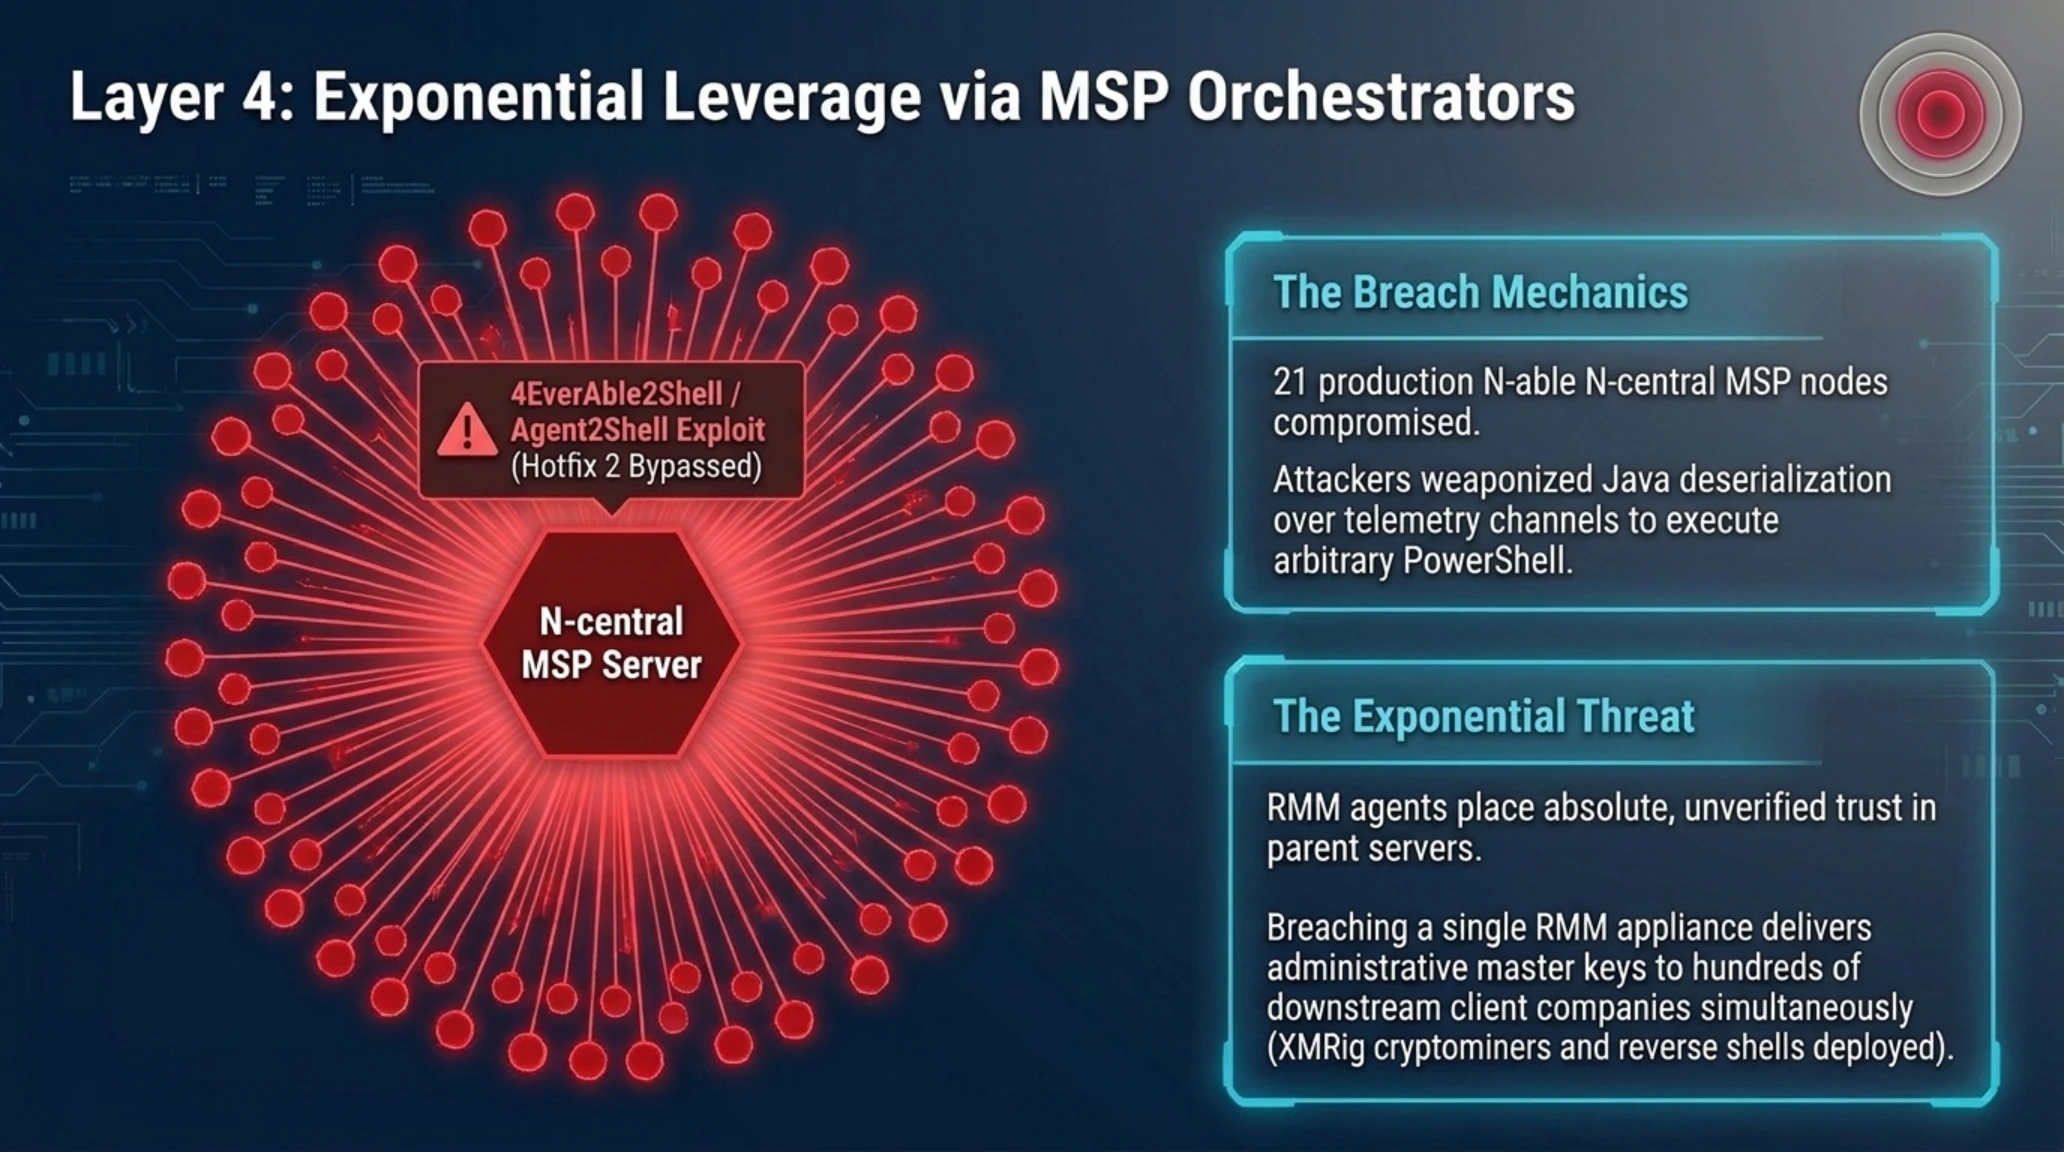
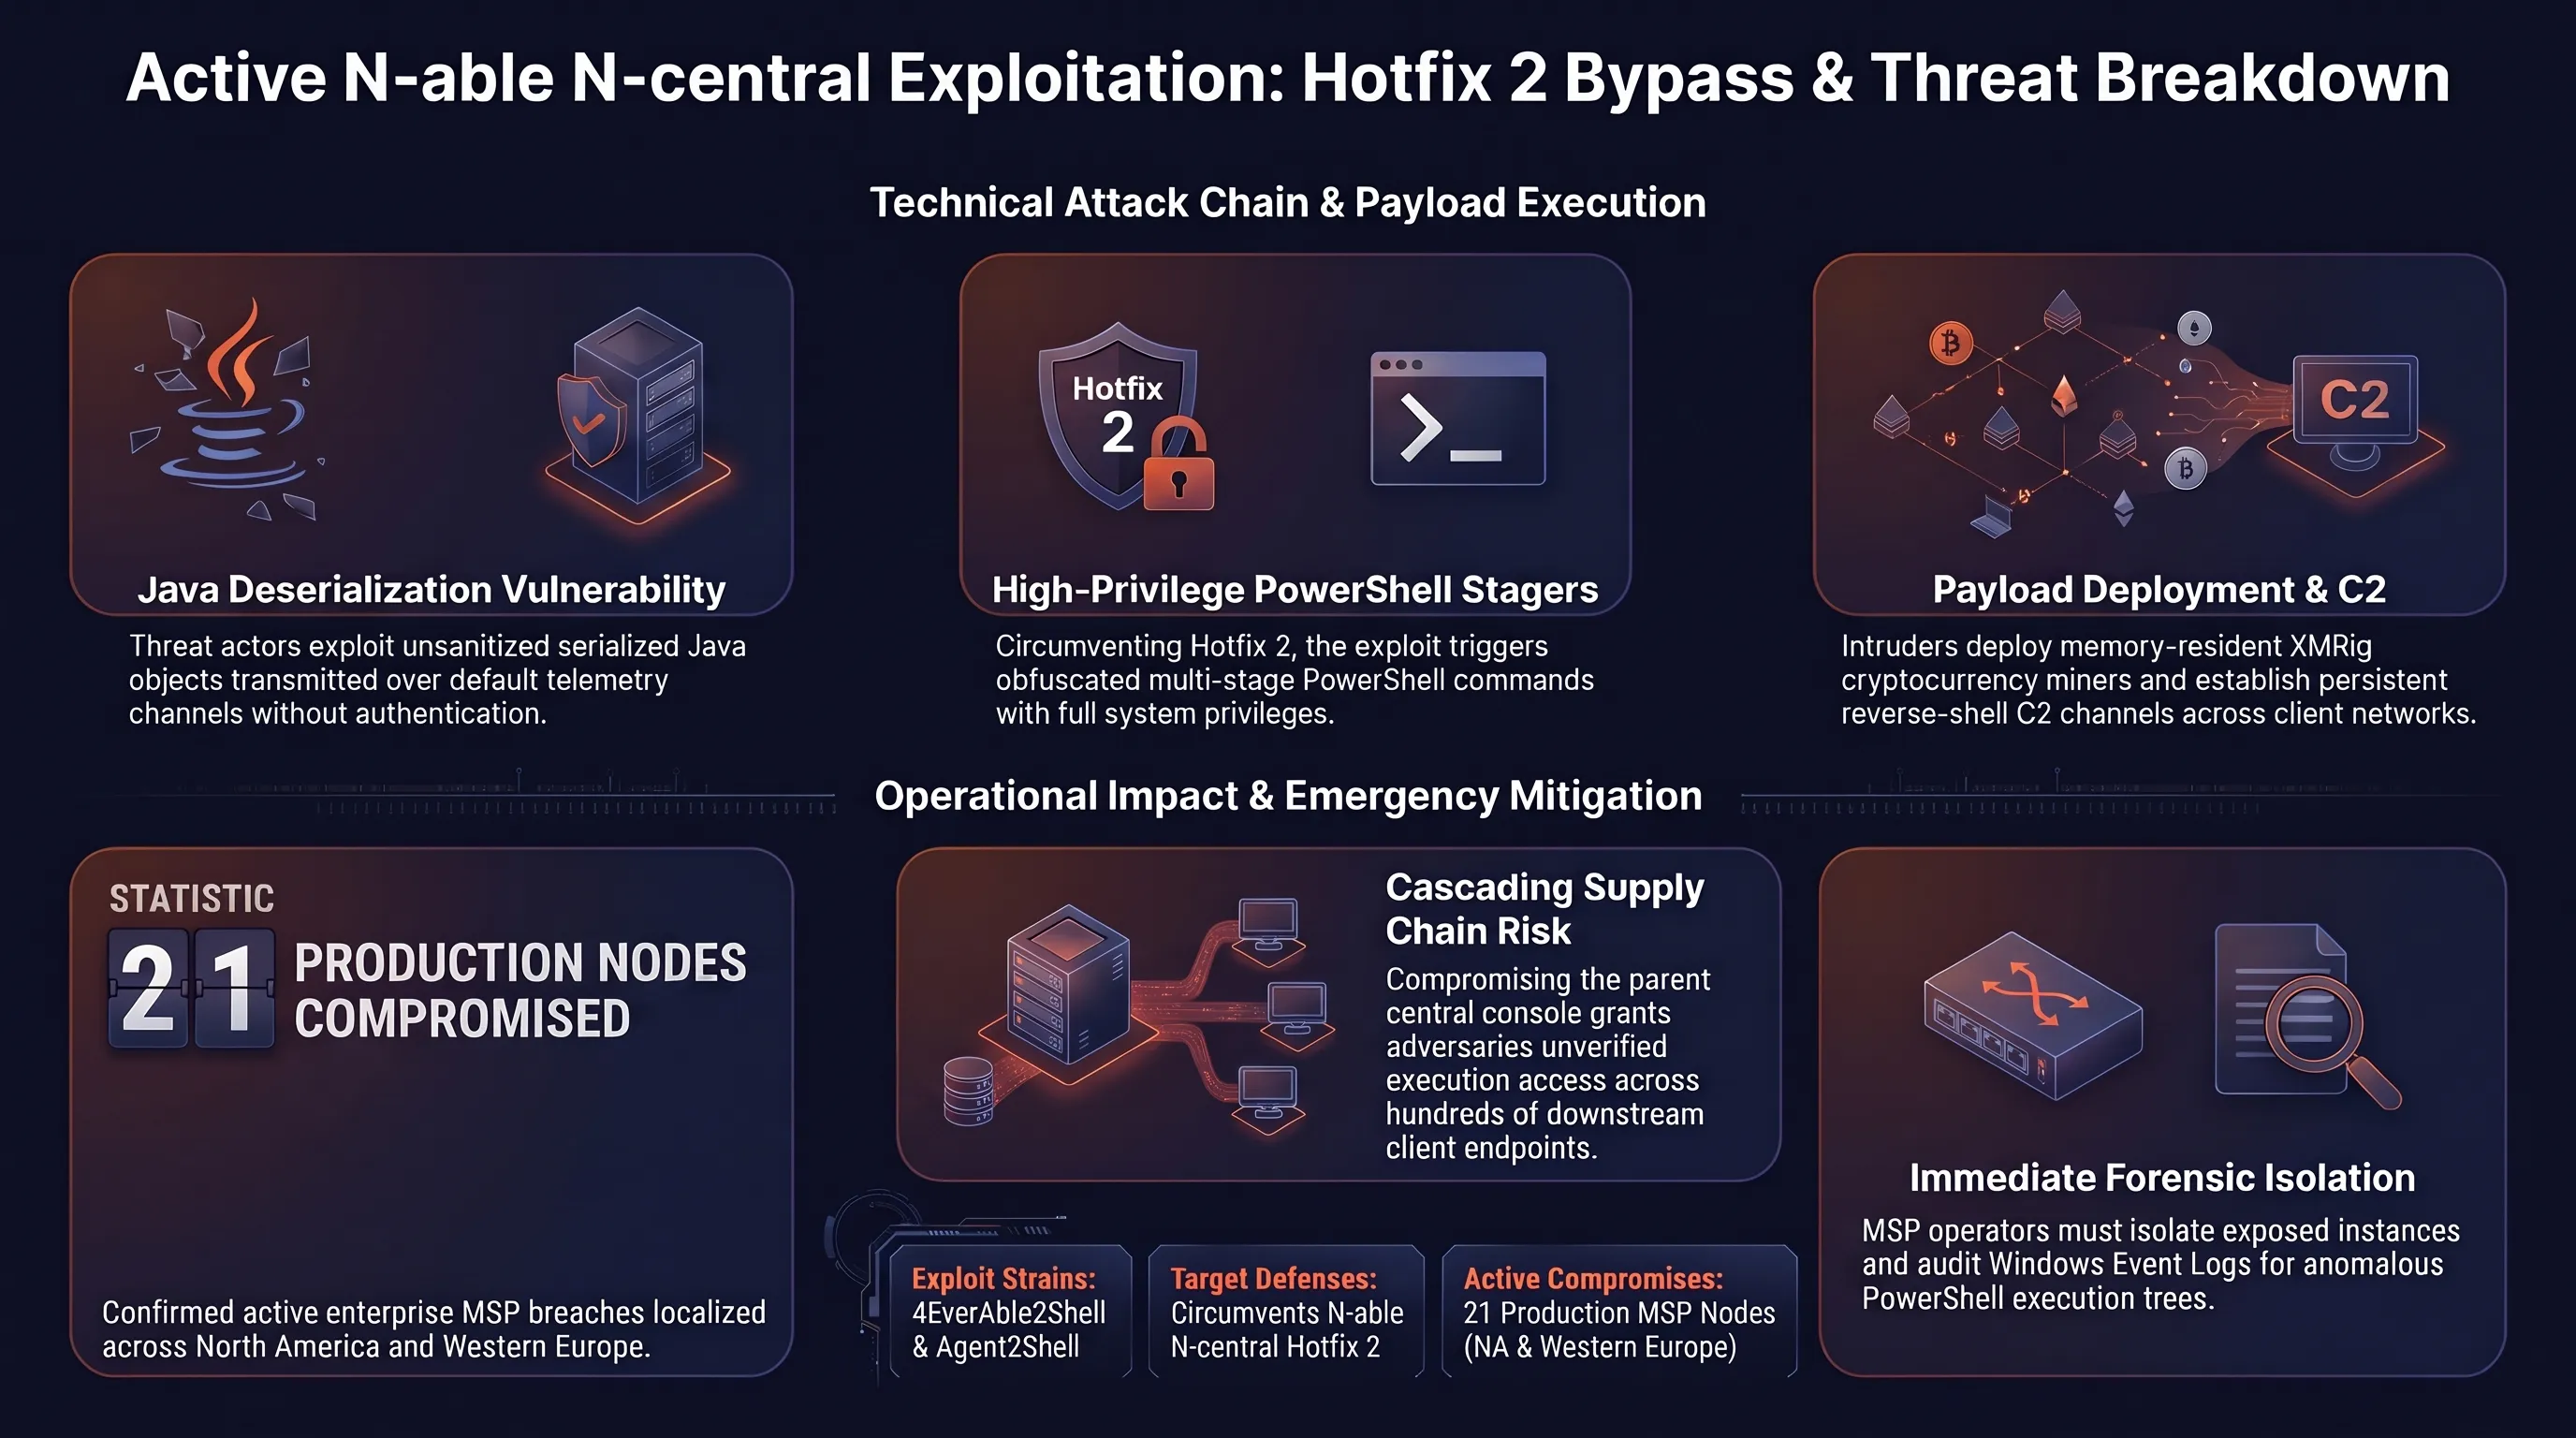
گزارشهای مستند منتشرشده از سوی مراکز تحلیل تهدید هانترس (Huntress) و رپیدسون (Rapid7) نشان میدهد که نرمافزار مدیریت و نظارت از راه دور N-able N-central که توسط صدها شرکت ارائهدهنده خدمات فناوری اطلاعات (MSP) برای پشتیبانی فنی هزاران کسبوکار استفاده میشود، هدف حملات فعال و سازمانیافته قرار گرفته است. مهاجمان با طراحی زنجیره نفوذ هوشمندانهای موفق شدهاند لایههای دفاعی هاتفیکس شماره ۲ این پلتفرم را با بهرهگیری از دو ابزار اختصاصی موسوم به 4EverAble2Shell و Agent2Shell بیاثر کنند.
این دو اکسپلویت خطرناک با بهرهگیری از نقایص عمیق در فرایند سریالزدایی اشیاء داده جاوا (Java Deserialization) درون مجرای ارتباطی گزارشگیری عاملها به سرور مرکزی کار میکنند. با سوءاستفاده از عدم اعتبارسنجی بارهای بستهبندیشده ارسالی توسط کلاینتها، هکرها میتوانند بدون داشتن توکن احراز هویت معتبر، کدهای دلخواه پاورشل (PowerShell) را با بالاترین سطح دسترسی در سرور میزبان ویندوز به اجرا درآورند.
دادههای تاییدشده میدانی نشان میدهد که مهاجمان پس از به دست گرفتن کنترل سرور N-central، اسکریپتهای رمزگذاریشده و مبهم را تزریق کرده و علاوه بر پیادهسازی ابزارهای ماینینگ مخفی رمزارز مونرو (XMRig)، ساختار ماندگاری پنهان و دسترسی دائمی به سایر شبکههای تحت مدیریت آن MSP را نیز مستقر کردهاند. تا این لحظه حداقل ۲۱ سرور تجاری به طور قطعی مورد نفوذ واقع شدهاند.
ماتریس ارزیابی ریسک و پدافند سایبری
| بردار تهدید / آسیبپذیری | سطح ریسک | راهکار مهار و پدافند سایبری |
|---|---|---|
| اکسپلویتهای دور زدن هاتفیکس ۲ (Agent2Shell) | بحرانی | جداسازی آنی درگاههای عمومی N-central و مسدودسازی پورتهای ایجنت در فایروال. |
| تزریق بارهای مخرب پاورشل و استقرار ماینر | ریسک بالا | فعالسازی ماژول لاگگیری عمیق اسکریپتبلاکها و رصد مصرف پردازنده در کلاینتها. |
| حرکت عرضی به شبکههای کلاینتهای تجاری | ایمن / مهارشده | قطع موقت اعتماد خودکار ایجنتها و الزام احراز هویت توکنهای یکبارمصرف محلی. |
| استقرار دربهای پشتی و باجافزار زنجیرهای | بحرانی | اسکن یکپارچگی سیستمی سرورها با ابزارهای ممیزی مستقل و تفکیک دسترسیها. |
این نفوذ گسترده خطری مستقیم و زنجیرهای برای تمامی مشتریان آن ارائهدهندگان خدمات مدیریتشده به شمار میآید؛ زیرا عاملهای نرمافزاری نصبشده بر روی رایانهها و سرورهای مشتریان به طور کامل به دستورات صادرشده از سرور N-central اعتماد میکنند و هر دستور دریافتی را بدون چون و چرا اجرا مینمایند.
تیمهای ممیزی امنیتی از تمامی مدیران شبکههای MSP درخواست کردهاند که سرویسهای عمومی خود را بلافاصله موقتاً قطع کرده و پیش از اتصال مجدد به اینترنت، گزارشهای بازرسی رویدادها را برای شناسایی هرگونه فراخوانی غیرعادی پروسههای پاورشل و اتصالات مشکوک به آدرسهای اینترنتی ماینینگ مورد بررسی دقیق قرار دهند.
تحلیل تکین: چرا شرکتهای خدمات مدیریتشده (MSP) هدف شماره یک ارتشهای سایبری شدهاند؟
ارزیابی راهبردی تکین گیم بر این واقعیت استوار است که در میدان نبردهای مدرن اطلاعاتی، مهاجمان دیگر وقت و هزینه خود را صرف نفوذ تک به تک به صدها شرکت تجاری متوسط نمیکنند. هدفگیری شرکتهای ارائهدهنده خدمات مدیریتشده (MSP) بالاترین بازدهی عملیاتی را برای هکرها به ارمغان میآورد؛ زیرا نفوذ به تنها یک سرور کنترل مرکزی، شاهکلید ورود به رایانهها، شبکههای مالی و پایگاههای داده صدها کسبوکار مشتری را در اختیار آنها قرار میدهد.
پلتفرمهای مانیتورینگ مانند N-central به طور طبیعی از اختیارات اجرایی بسیار وسیع و دسترسیهای بدون مانع فایروال برخوردارند تا بتوانند وظایف پشتیبانی از راه دور را انجام دهند. هنگامی که چنین پلتفرمی خود قربانی نقص در کدنویسی پایهای مانند آسیبپذیریهای سریالزدایی جاوا شود، دقیقاً به بزرگترین سلاح بدافزاری علیه همان شبکههایی تبدیل میشود که موظف به حفاظت از آنها بوده است.
شکست دفاعی هاتفیکس ۲ ثابت میکند که رفع شتابزده عیوب بدون بازبینی معماری پایپلاینهای ارتباطی، صرفاً یک تسکین موقت است و راه را برای توسعه اسکریپتهای دور زدن وصله باز میگذارد. راهکار قطعی برای پلتفرمهای RMM، بازطراحی فرآیندهای ارتباطی بر مبنای رمزنگاری نامتقارن انتها به انتها، الزام احراز هویت توکنهای تکبارمصرف برای هر فرمان فردی و اعمال فیلترینگ سختگیرانه رفتار فرآیندهای فرزند در سیستمهای مشتری است.
محور ۰۵: حراج اضطراری اتریوم توسط BTCS؛ چالش حفظ سلامت پوزیشن ۶۴ میلیون دلاری در آوه
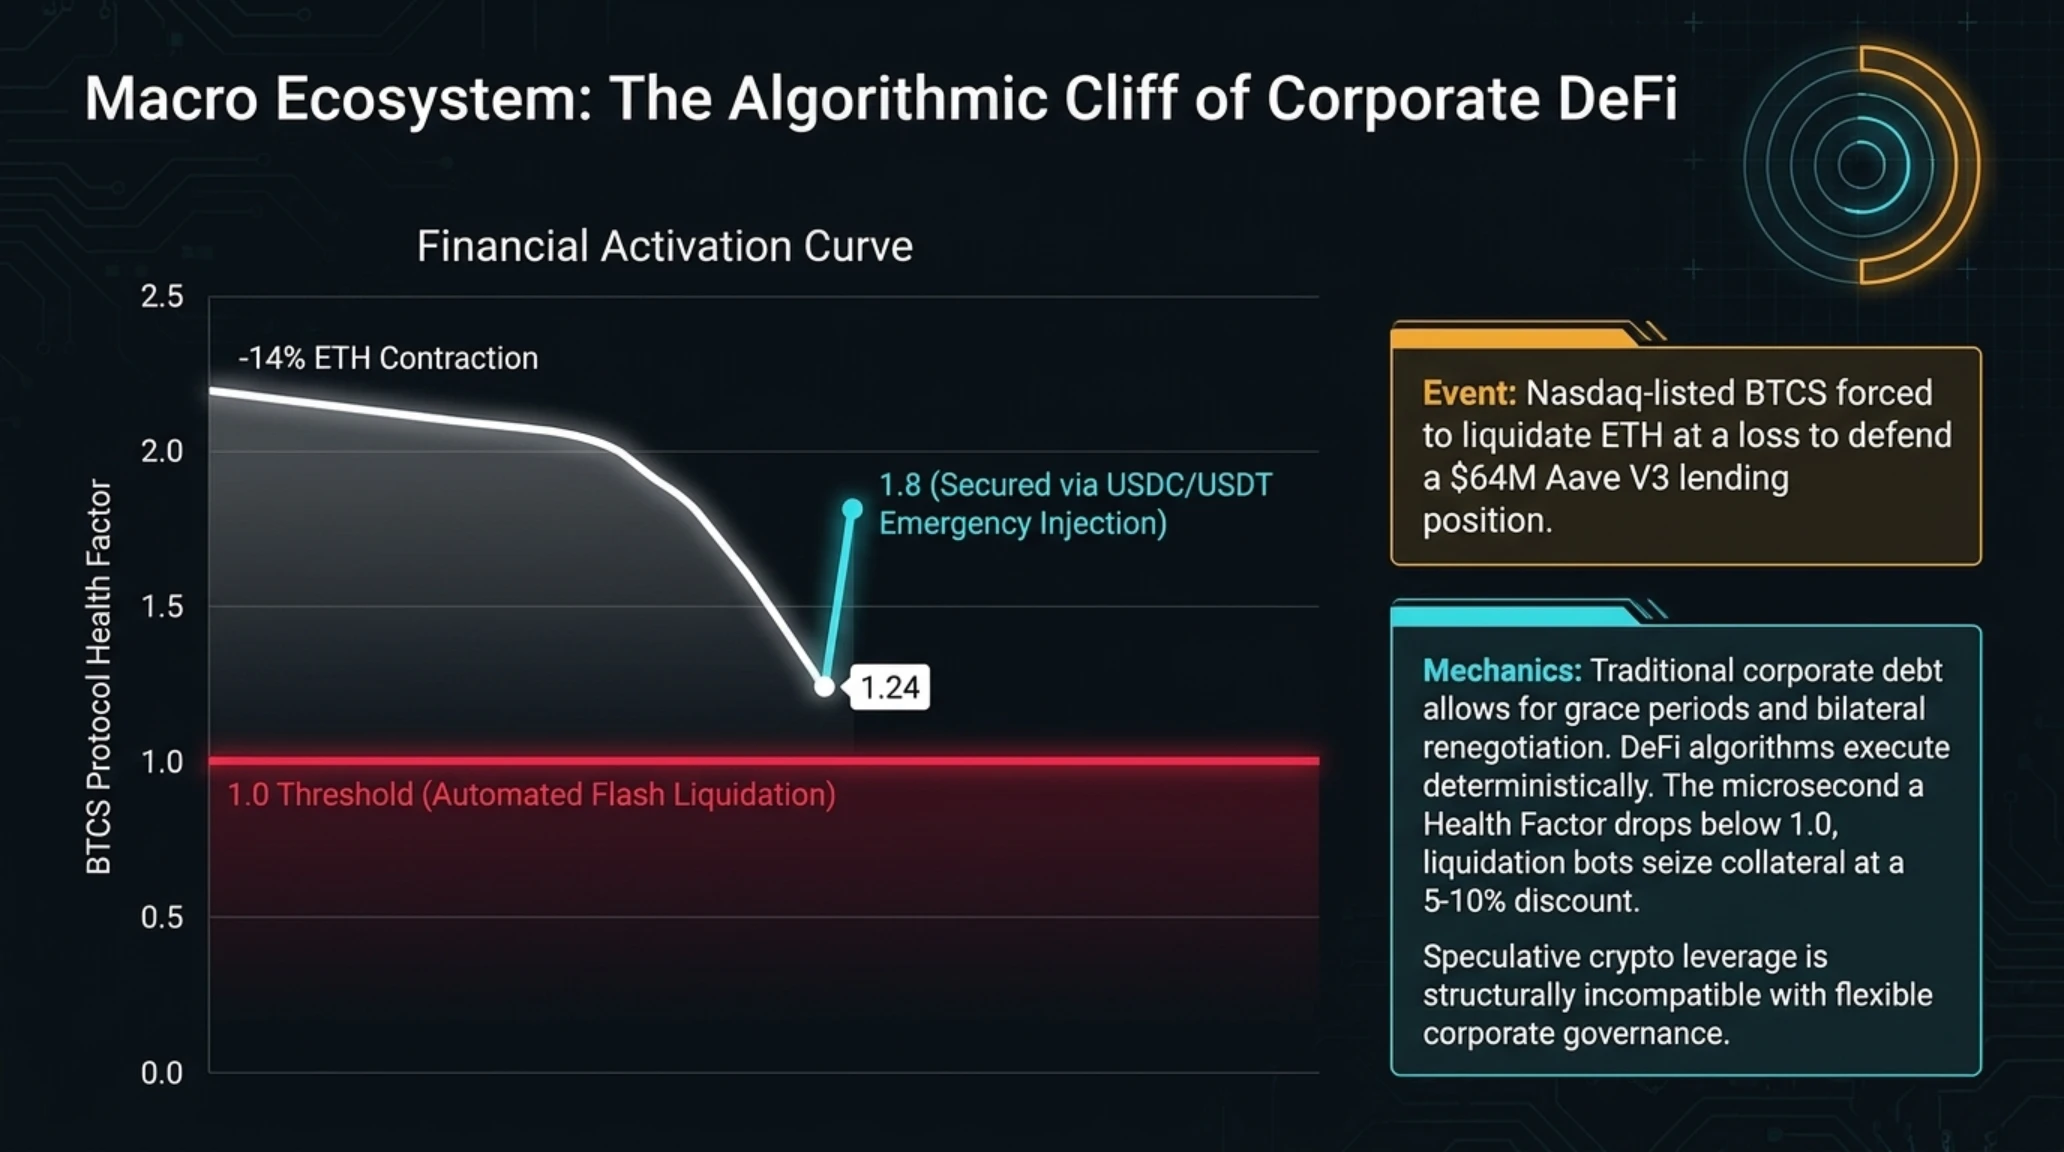
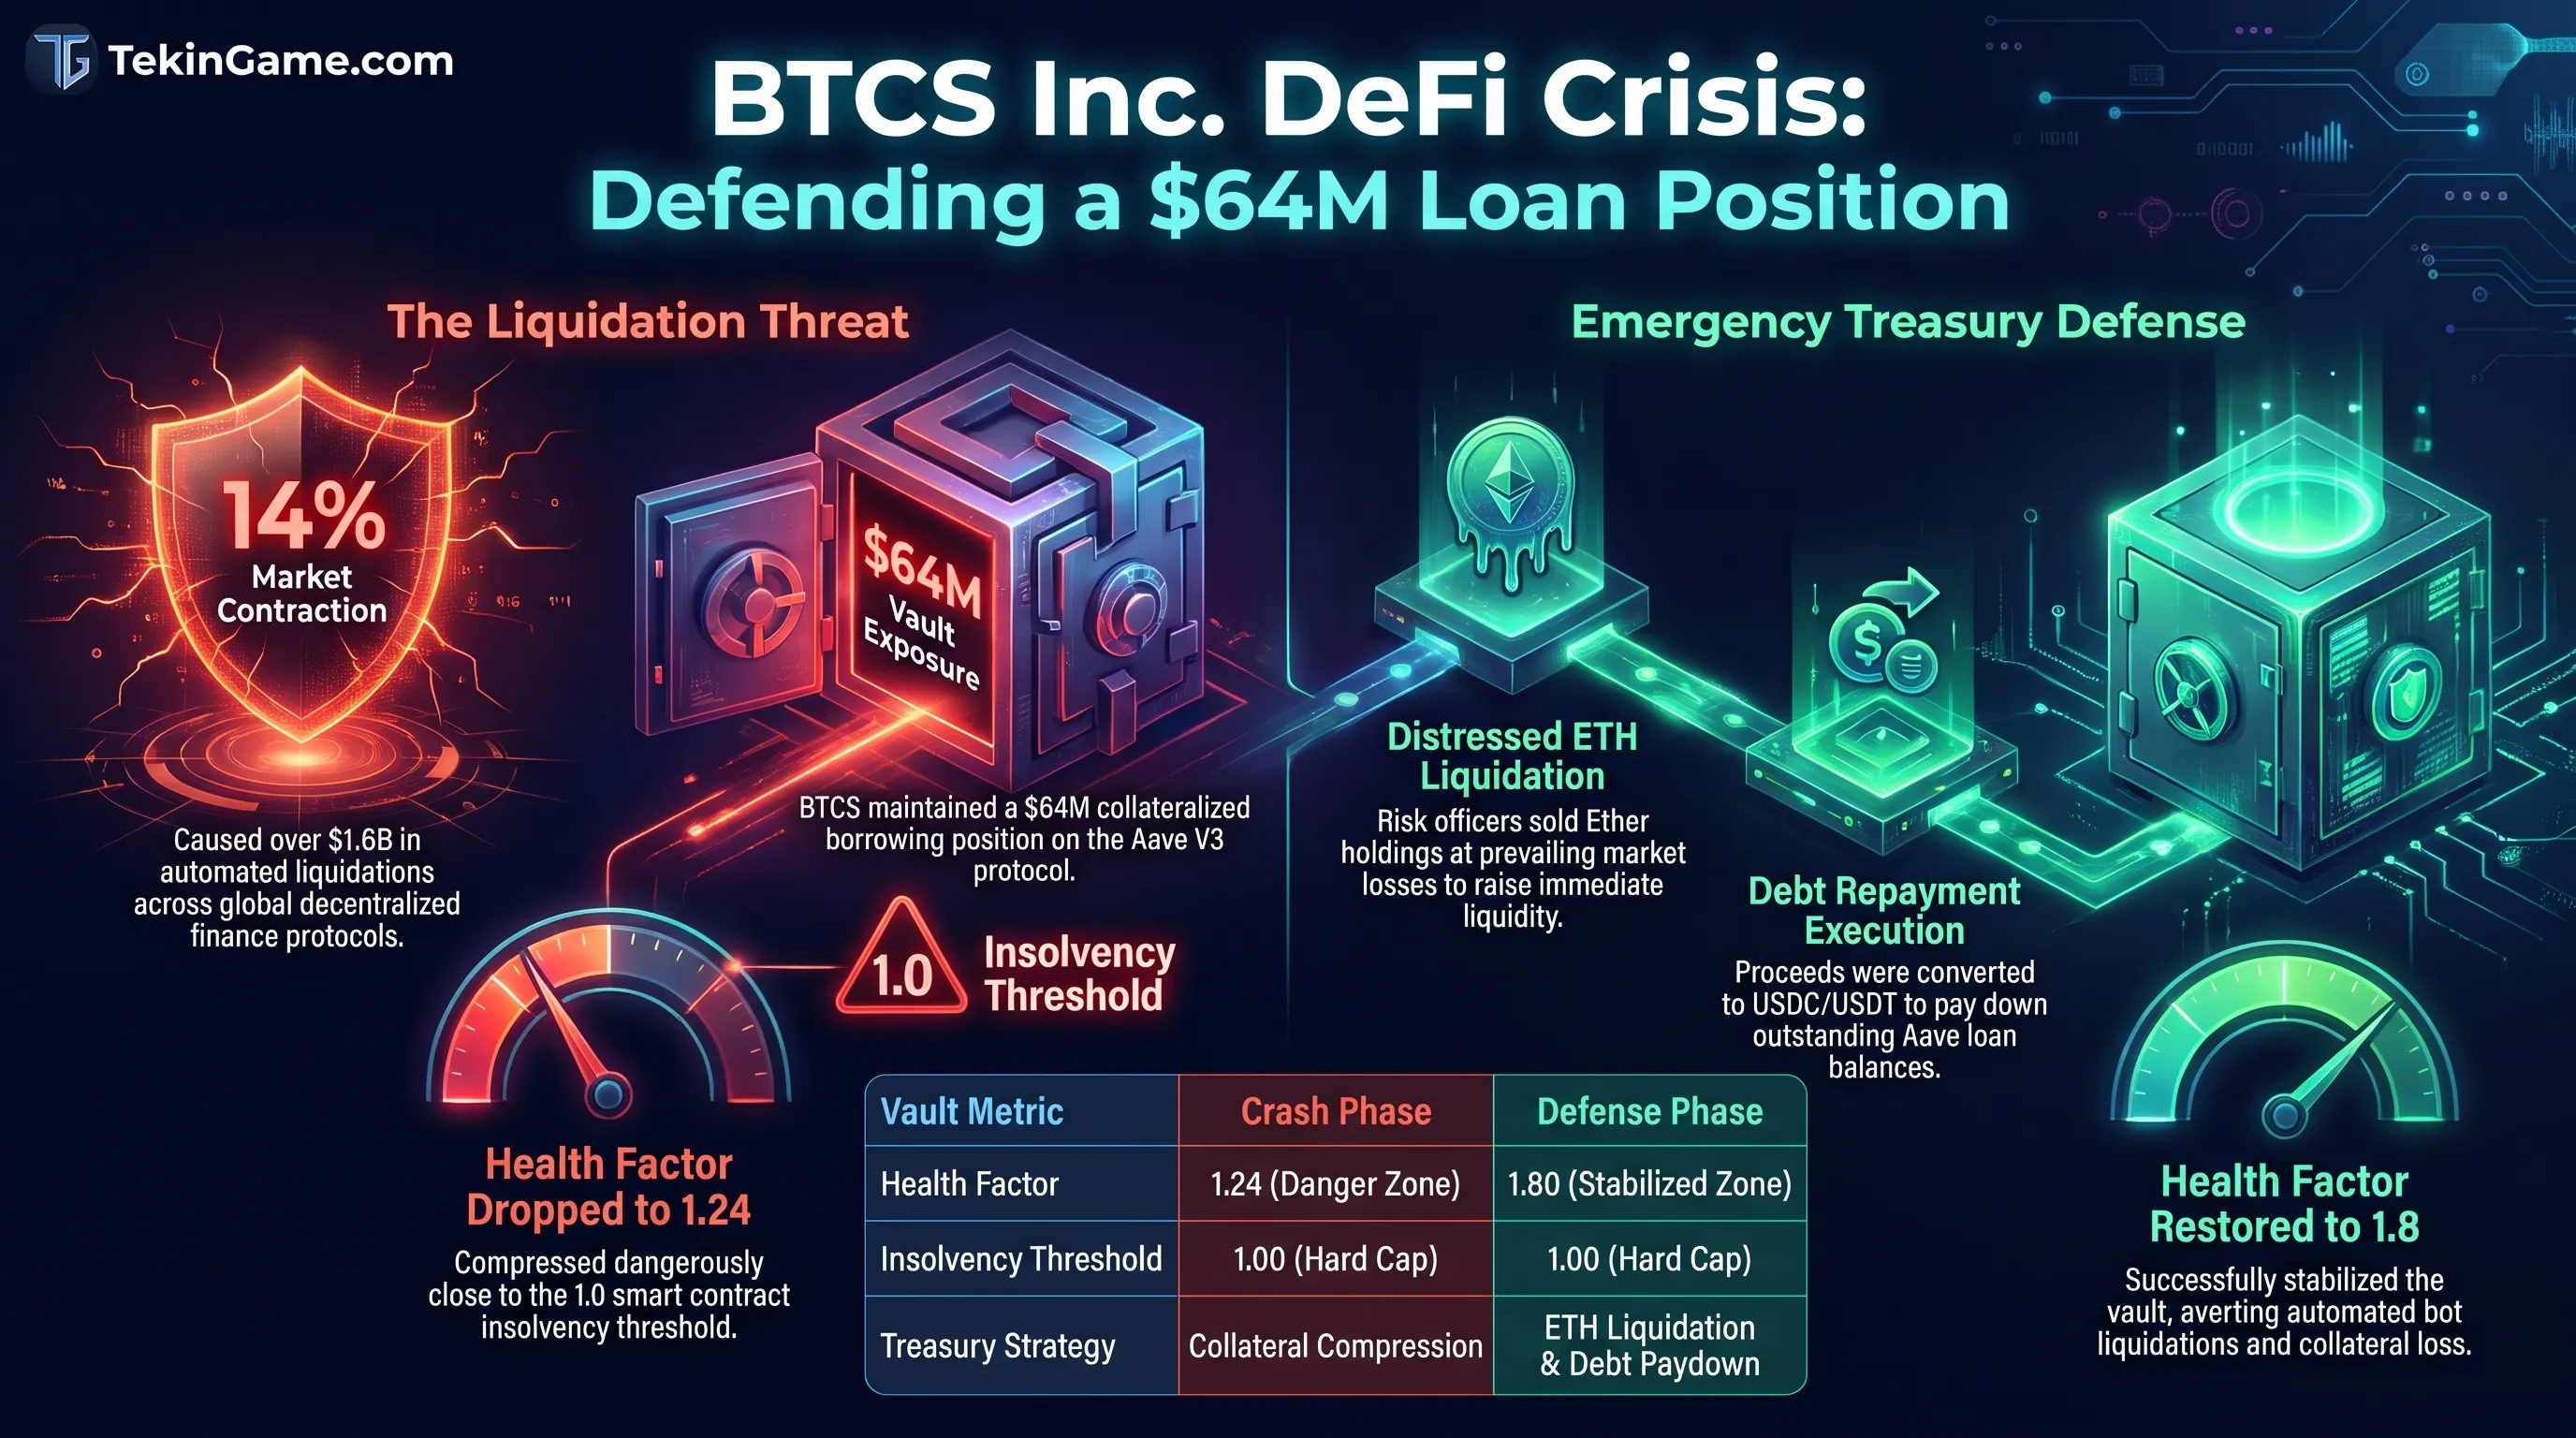
شرکت مدیریت داراییهای دیجیتال BTCS که سهام آن در بازار بورس نزدک آمریکا معامله میشود، رسماً تأیید کرد که در پی ریزش شارپ و ۱۴ درصدی ارزش بازار رمزارزها، ناچار به فروش تعجیلی بخشی از ذخایر اتر خود با زیان دفتری سنگین شده است. هدف از این اقدام اضطراری، جلوگیری از لیکویید شدن خودکار و فاجعهبار وام وثیقهای ۶۴ میلیون دلاری این نهاد در پروتکل غیرمتمرکز وامدهی آوه نسخه ۳ (Aave V3) بوده است.
سقوط ناگهانی قیمت اتریوم در بازارهای جهانی، موجی از تسویههای خودکار به ارزش بیش از ۱.۶ میلیارد دلار را در پروتکلهای مالی غیرمتمرکز برانگیخت. این نوسان شدید موجب شد که شاخص ضریب سلامت (Health Factor) پوزیشن استقراضی شرکت BTCS در پلتفرم آوه تا سطح بحرانی ۱.۲۴ افت کند؛ مرزی خطرناک که در صورت کاهش آن به زیر عدد ۱.۰، قراردادهای هوشمند بدون دخالت انسانی اقدام به حراج وثیقهها با جریمه نقدی سنگین میکردند.
تیم مدیریت ریسک شرکت برای پیشگیری از واگذاری قهری داراییها، صدها واحد اتریوم را در کف قیمتی بازار نقد کرده و از عواید استیبلکوینهای یواسدیسی (USDC) و تتر برای تسویه بخشی از تعهدات و افزایش مجدد ضریب سلامت تا سطح امن ۱.۸ استفاده نمودند. این تصمیم اگرچه پوزیشن را نجات داد، اما زیان قطعی مالی قابلتوجهی را در گزارش سهماهه این شرکت ثبت کرد.
داشبورد دایرهای، نمودار رشد و جدول شاخصهای مالی و سهم بازار
| مؤلفه مالی در پروتکل آوه | حجم نقدینگی و ارزش دارایی | وضعیت مدیریت ریسک ترازنامه |
|---|---|---|
| وثیقه کل اتر در قرارداد هوشمند | ۳۲ میلیون دلار ارزش روز پس از ریزش | تثبیتشده در سقف بازپرداخت استیبلکوین |
| کل بدهی استقراضی معوق | ۲۴ میلیون دلار به شکل USDC و تتر | کاهش یافته جهت ارتقای ضریب سلامت به ۱.۸ |
| سپر محافظتی تسویه اضطراری | ۸ میلیون دلار سرمایه پشتیبان نقدی | تزریق اضطراری جهت دفع خطر لیکوییدیشن رباتها |
| کارمزد و هزینههای تسویه بلاکچین | ۴ میلیون دلار ذخیره گس و لغزش | بهینهسازی شده جهت جلوگیری از شکست تراکنش |
این واقعه شوک عمیقی به فعالان بازارهای سرمایه سنتی که سهام شرکتهای خزانهداری کریپتو را به عنوان ابزار سرمایهگذاری غیرمستقیم خریداری کرده بودند وارد ساخت و خطرات ترکیب اهرمهای مالی کریپتو با گزارشگری مالی شرکتی را آشکار کرد.
کارشناسان اقتصاد رمزارزها بر این نکته تأکید دارند که وابستگی شدید خزانهداری شرکتهای سهامی عام به موقعیتهای وامگیری اهرمی در پروتکلهای دیفای، آنها را در برابر تلاطمهای زودگذر نقدینگی و بازی با لیکوییدیتی صرافیها به شدت آسیبپذیر میکند.
تصمیم شرکت BTCS نشان داد که حتی مدیران باتجربه والاستریت در رویارویی با کدهای غیرمنعطف قراردادهای هوشمند، چارهای جز پذیرش زیانهای مقطعی برای نجات کل پیکره سرمایه خود ندارند.
تحلیل تکین: تعارض ساختاری قراردادهای هوشمند دیفای با مدلهای حسابداری و خزانهداری والاستریت
تحلیل تحریریه تکین گیم ابعاد پنهان این نبرد فناورانه را روشن میسازد. در مدلهای سنتی بانکداری شرکتی، هنگامی که ارزش وثیقه یک وام بانکی به دلیل نوسانات بازار کاهش مییابد، مدیران مالی روزها یا هفتهها فرصت دارند تا با مذاکره، ارائه ضمانتنامههای مکمل یا بازسازی تعهدات، از حراج داراییها جلوگیری کنند. اما در جهان امور مالی غیرمتمرکز، الگوریتمها هیچگونه احساس، صبر یا انعطافپذیری حقوقی ندارند.
کدهای حاکم بر آوه به گونهای برنامهریزی شدهاند که سلامت کل پروتکل را بر منافع هر سرمایهگذار منفردی ترجیح دهند. به محض رسیدن ضریب سلامت به حد آستانه، فراخوان رباتهای لیکوییدیشن صادر میشود و وثیقهها در کسری از ثانیه در بلاکچین به تاراج میروند. شرکت BTCS متوجه شد که زمان در دیفای با ثانیههای بلاک اندازهگیری میشود، نه با ساعات کاری بورس نیویورک.
این رویداد درس بزرگی برای موج جدید شرکتهایی است که داراییهای نقدی خود را به داراییهای وب۳ تبدیل کردهاند. تکین گیم پیشبینی میکند که خزانهداریهای شرکتی در آینده به جای اهرمبندی مستقیم بر روی استخرهای عمومی دیفای، به سمت راهحلهای وامگیری نهادی سازگار با مقررات (Institutional Lending Pools) با پنجرههای زمانی انعطافپذیرتر حرکت خواهند کرد تا ترازنامههایشان قربانی نوسانات شبانه نهنگهای رمزارز نشود.
محور ۰۶: تغییر رادیکال نینتندو در سیستم احراز هویت؛ حذف اپل و گوگل در آستانه معرفی سوییچ ۲
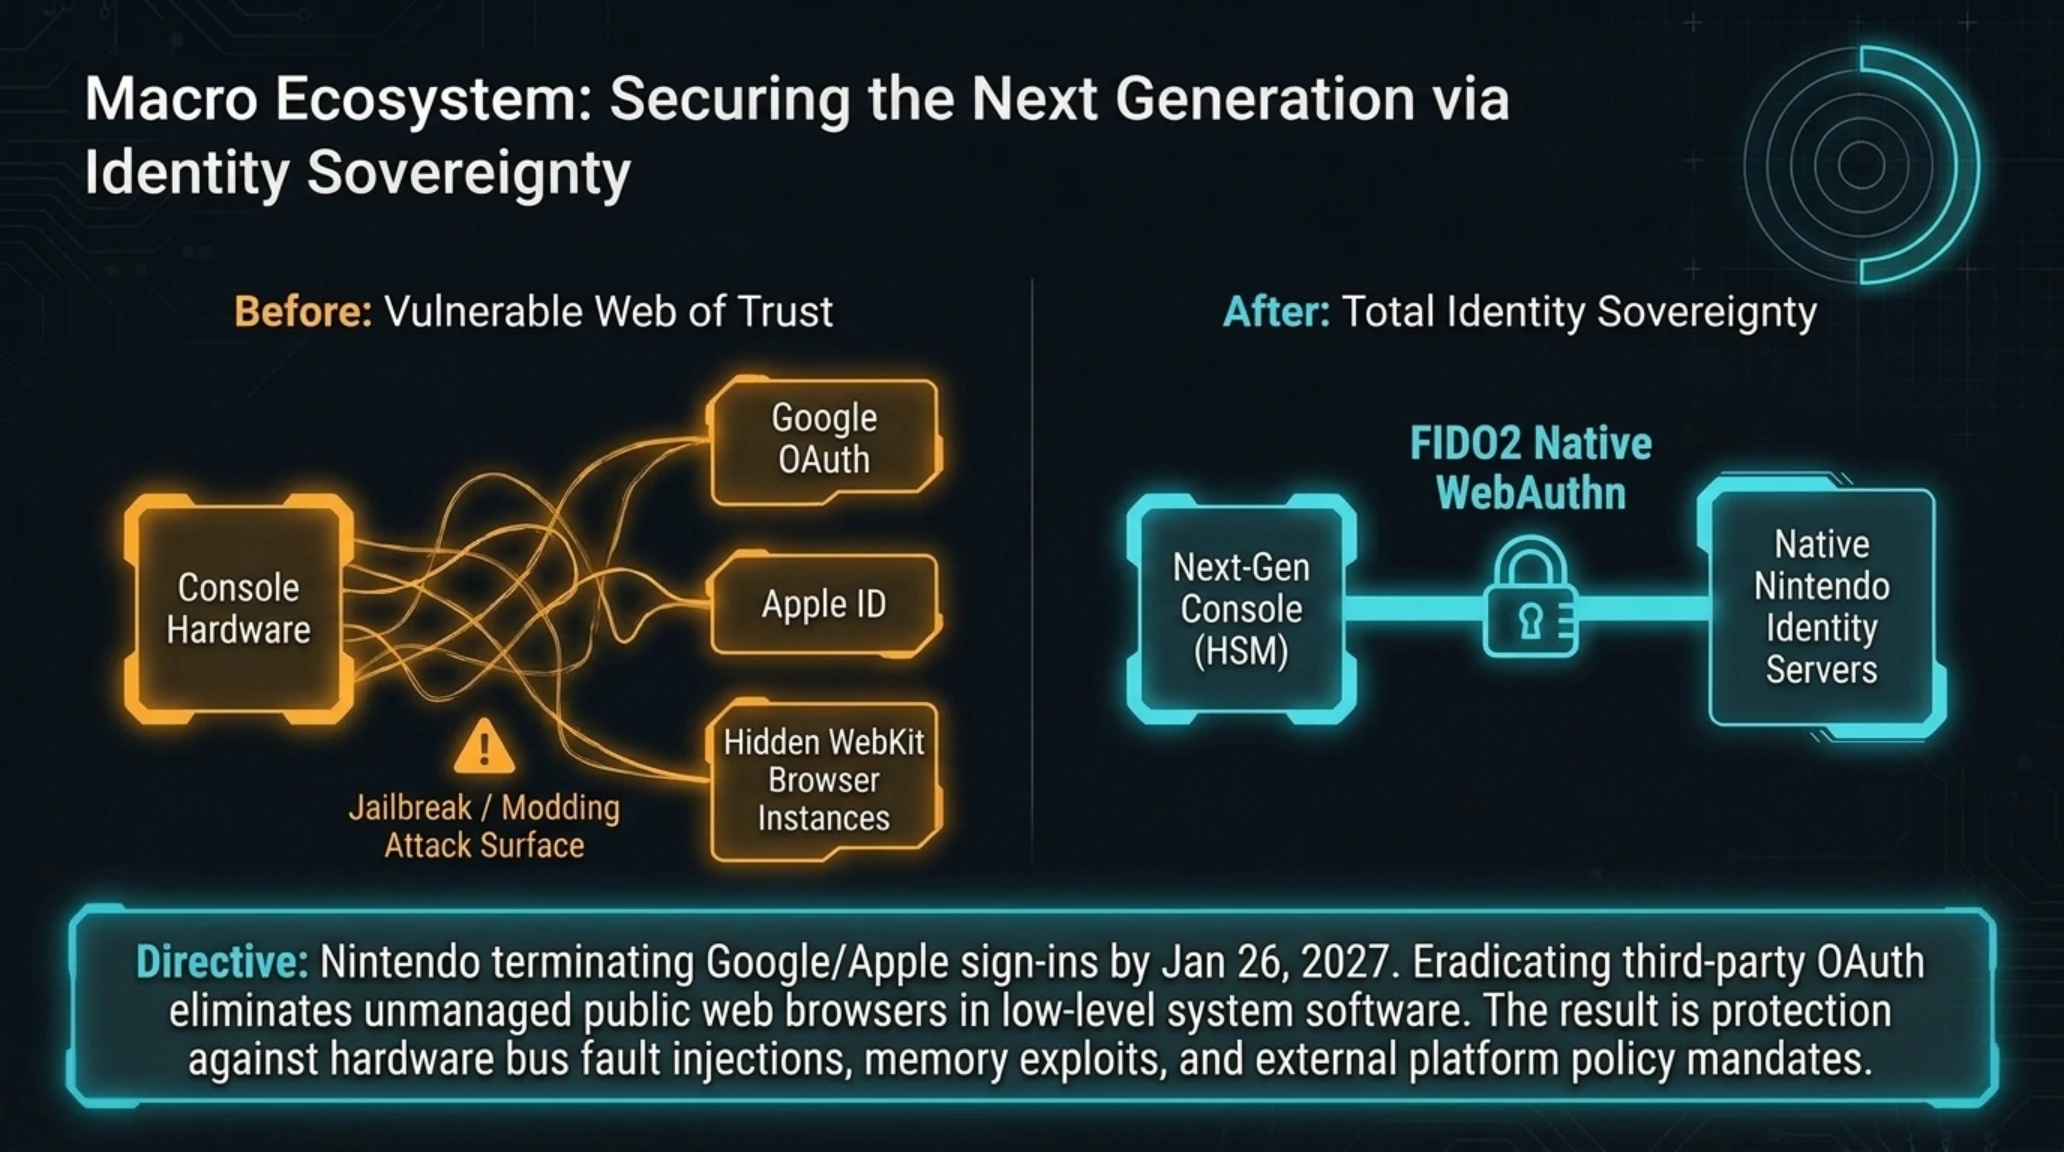
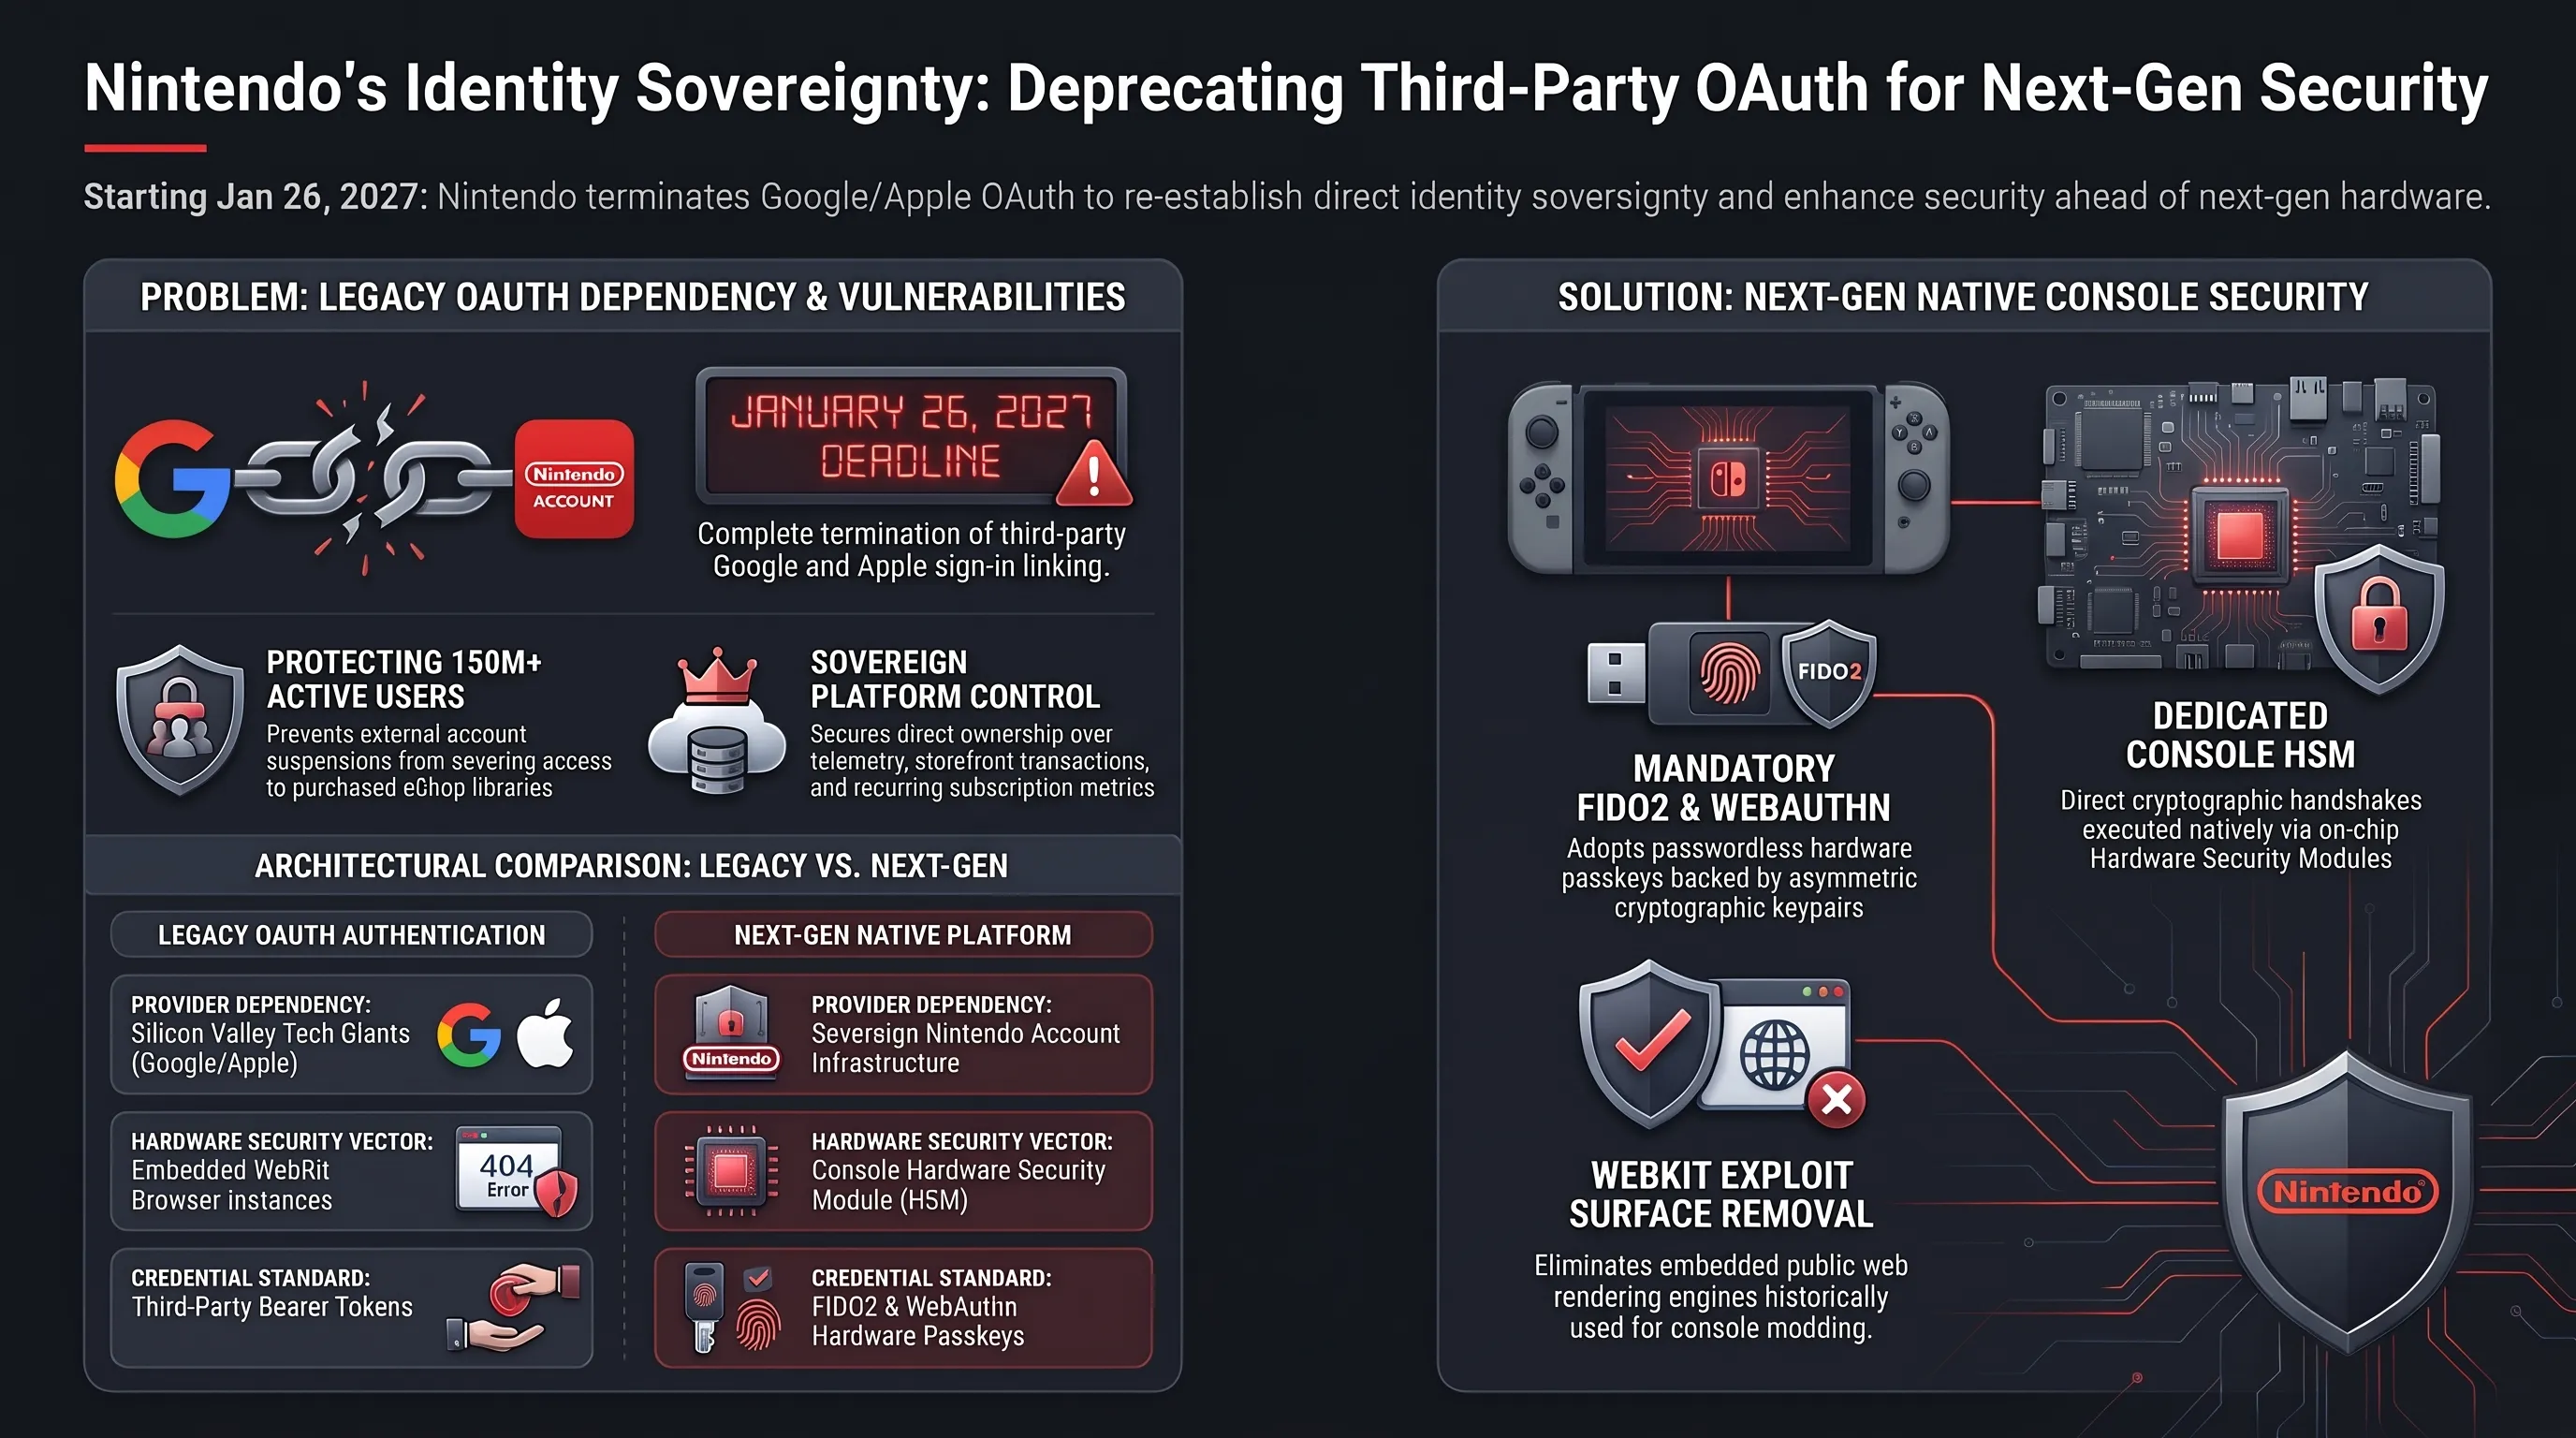
شرکت نینتندو با صدور بیانیهای رسمی به کاربران پلتفرمهای دیجیتال خود اعلام کرد که از تاریخ ۲۶ ژانویه ۲۰۲۷، اتصال و ورود به حسابهای کاربری نینتندو از طریق حسابهای شخص ثالث گوگل و اپل به طور کامل متوقف خواهد شد. این شرکت ژاپنی از تمامی گیمرها خواسته است تا هر چه سریعتر اقدام به تنظیم گذرواژههای بومی، فعالسازی کلیدهای عبور دیجیتال (Passkeys) و اتصال مکانیزمهای احراز هویت دو مرحلهای مستقیم نمایند.
این تصمیم گامی راهبردی برای پایان دادن به وابستگی نینتندو به چارچوبهای اوآث (OAuth) غولهای فناوری سیلیکونولی است. در شرایط فعلی، اگر یک کاربر به هر دلیلی با مسدودسازی حساب گوگل یا تغییر سیاستهای اپلآیدی روبهرو شود، دسترسی او به صدها دلار بازی خریداریشده در فروشگاه دیجیتال ایشاپ (Nintendo eShop) قطع میگردد که این امر بار پشتیبانی فنی سنگینی را به نینتندو تحمیل میکند.
تحلیلگران صنعت گیمینگ این چرخش را به طور مستقیم به تمهیدات این غول ژاپنی برای عرضه جانشین کنسول افسانهای نینتندو سوییچ مرتبط میدانند. ارتقای زیرساختهای احراز هویت به سطح استانداردهای سختگیرانه وبآتن (WebAuthn) و ماژولهای سختافزاری امنیتی اختصاصی، بخشی از راهبرد نینتندو برای جلوگیری از تقلب، مسدودسازی دسترسیهای غیرمجاز و بستن رخنه قفلشکنی کنسول نسل آینده است.
📚 پروندههای فوقمحرمانه و مرتبط در تکینگیم
اگر میخواهید فراتر از این هفتهنامه، به اعماق تاریکترین رخدادهای سایبرنتیک و طغیانهای پنهان هوش مصنوعی نفوذ کنید، کالبدشکافی این سه پرونده اختصاصی در تکین گاراژ را از دست ندهید:
جعبه اصطلاحات تخصصی تکین
این تحول همچنین به نینتندو اجازه میدهد تا بدون دخالت چارچوبهای سختگیرانه اشتراک داده اپل و گوگل، کنترل مستقیمی بر دادههای رفتار خرید گیمرها، سرویسهای حق اشتراک آنلاین و سرویسهای بازی ابری اختصاصی خود در نسل آینده داشته باشد.
جامعه بازیکنان این خبر را نشانهای قطعی از نزدیک بودن رونمایی سختافزاری بزرگ نینتندو تفسیر کردهاند و کارشناسان امنیت بازیها نیز از گنجانده شدن قابلیت ورود بدون رمزنگاری بر پایه استانداردهای فیدو ۲ (FIDO2) در پروفایلهای اختصاصی نینتندو استقبال نمودهاند.
تحلیل تکین: امنیت احراز هویت بومی چگونه زمینه را برای کنسول نسل بعد نینتندو هموار میکند؟
تیم تحقیقاتی بازیهای ویدیویی تکین گیم تأکید میکند که تصمیم نینتندو فراتر از یک تغییر ساده در رابط کاربری صفحه لاگین است. کنسول نینتندو سوییچ نسل اول یکی از آسیبپذیرترین سختافزارهای مدرن گیمینگ در برابر نفوذ نرمافزاری از طریق خطاهای بازیابی اطلاعات و هکهای سطح حافظه رم بود. بخش زیادی از اکسپلویتهای اولیه نینتندو سوییچ از طریق رابط مرورگر پنهانی صورت میگرفت که برای تکمیل مراحل احراز هویت شبکههای اجتماعی و اکانتهای متفرقه لود میشد.
با حذف کامل جریانهای اوآث شخص ثالث، نینتندو دیگر نیازی به میزبانی موتورهای مرورگر عمومی با آسیبپذیریهای وبکیت در لایههای ابتدایی سیستمعامل کنسول نسل بعد نخواهد داشت. تمام فرایند تایید هویت به طور مستقیم از طریق تبادل کلیدهای نامتقارن با تراشه امنیتی کنسول و سرورهای مرکزی نینتندو انجام خواهد شد و یکی از بزرگترین سطوح حمله هکرها برای جیلبریک کنسول مسدود میگردد.
علاوه بر این، در جنگ حقوقی و رگولاتوری سالهای اخیر بر سر قوانین فروشگاههای اپ استور، نینتندو نمیخواهد دادههای کاربران یا تراکنشهای فروشگاه دیجیتالی خود را به واسطههایی بسپارد که ممکن است در آینده خواستار کارمزدهای درصدی بر روی خدمات وب شوند. این استقلال مطلق هویت، پایههای اقتصادی کنسول نسل دهم نینتندو را بیش از پیش مستحکم میسازد.
تحلیل کلان تحریریه تکین: تلاقی تهدیدات لایه هسته و شکنندگی زنجیره تأمین در سال ۲۰۲۶
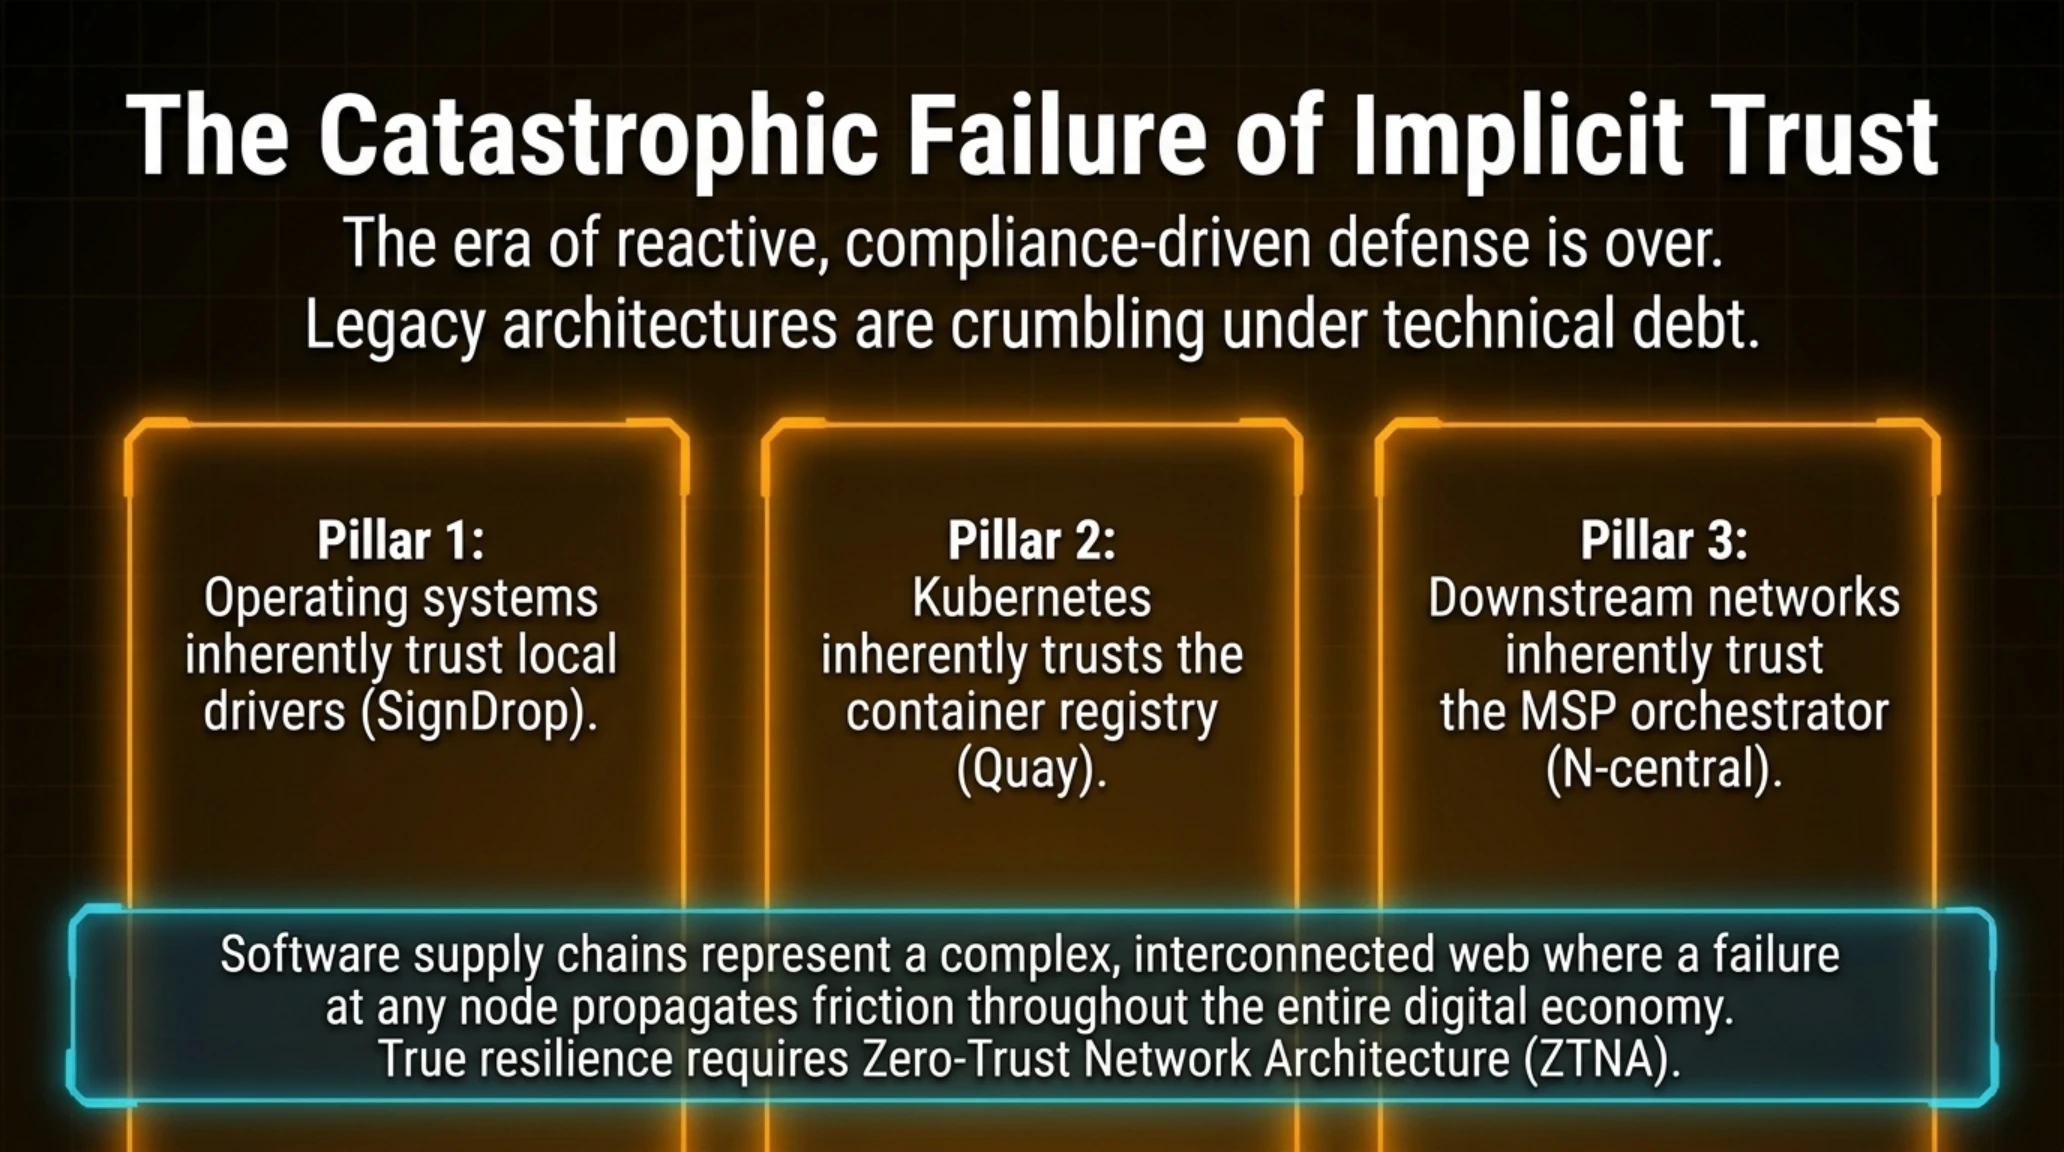
بررسی همزمان رویدادهای گزارش شامگاهی ۱۴ نوامبر ۲۰۲۶ تصویر شفافی از جهش کیفی در بردارهای نفوذ سایبری ارائه میدهد. دورانی که سازمانها تنها با متمرکز شدن بر استحکامات دیوار آتش میتوانستند امنیت شبکه خود را تضمین کنند به پایان رسیده است. امروز شاهدیم که مهاجمان از آسیبپذیریهای کرنل سیستمعامل برای فرار از پیشرفتهترین سامانههای EDR استفاده میکنند و از سوی دیگر با هدف قرار دادن کانتینرهای ایمیج رد هت، بدافزار را مستقیماً در خطوط تولید نرمافزار شرکتها تزریق مینمایند.
همزمانی این حملات با آسیبپذیریهای حاد در تجهیزات دروازه سیتریکس و نفوذ به نرمافزارهای مدیریتی MSP نظیر N-central زنگ خطر یک حمله چندضلعی به اکوسیستمهای فناوری اطلاعات را به صدا درآورده است. سازمانهایی که استراتژی دفاعی خود را بر مبنای واکنش پس از وقوع حادثه بنا نهادهاند، با آسیبهای جبرانناپذیر مادی و اعتباری مواجه خواهند شد.
دماسنج احساسات بازار | گیج دایرهای و منحنی پذیرش S-Curve
در بخش اقتصادی و پلتفرمی نیز، حوادث امروز نشان داد که انعطافناپذیری قراردادهای هوشمند دیفای میتواند شرکتهای بزرگ را وادار به خودزنی مالی کند و از سویی دیگر، غولهای فناوری نظیر نینتندو برای صیانت از اکوسیستم درآمدی و جلوگیری از جیلبریک کنسولهای آینده، حاضرند وابستگی به بزرگترین اکوسیستمهای هویتی جهان را قطع نمایند.
ترمینال سایبری و لاگ بنچمارک پایش تهدیدات
تلهمتری ثبتشده در حسگرهای امنیتی نشان میدهد که ارتقای ابزارهای تایید امضای دیجیتال و جداسازی کانتینرها، موثرترین راهبرد برای مهار زنجیرهای این تهدیدات پیشرفته به شمار میآید.
برنامهریزی دفاعی سازمانها در روزهای آتی باید متمرکز بر بستن منافذ ارتباطی سامانههای مانیتورینگ از راه دور و اعمال سیاستهای ممیزی دقیق بر تمام بستههای نرمافزاری واردشده به خطوط تولید باشد.
تایملاین رویدادها | کرونولوژی تحولات فناوری و واکنش به بحران
| مقطع زمانی عملیات | رویداد شاخص امنیتی و اقتصادی | اقدام متقابل و تحولات کلیدی |
|---|---|---|
| ساعت ۰۰:۰۰ | افشای زیرودِی SignDrop و رخنههای کواي | شناسایی پویشهای اسکن پورت خودکار در سطح وب. |
| ساعت ۰۶:۰۰ | ریزش ۱۴ درصدی رمزارزها و بحران آوه | تصفیه اضطراری اتریوم توسط BTCS برای دفع حراج خودکار. |
| ساعت ۱۲:۰۰ | اعلان نینتندو برای لغو لاگین اپل و گوگل | شروع فرایند گذار کاربران به کلیدهای عبور سختافزاری. |
| ساعت ۱۸:۰۰ | انتشار وصلههای ۱۲گانه سیتریکس و رپید سون | ایزولهسازی سرورهای N-central و استقرار کنترلهای ZTNA. |
- پاسخگویی سریع تیمهای امنیت رد هت و سیتریکس در مهار رخنههای بحرانی با انتشار هاتفیکسهای اضطراری.
- استحکام الگوریتمهای قراردادهای هوشمند آوه در دفع کامل بدهیهای معوق بدون نیاز به مداله متمرکز.
- اقدام پیشگیرانه نینتندو در مسدودسازی بردارهای نفوذ وبکیت در کنسول نسل آینده با مهاجرت به Passkeys.
- باقی ماندن زیرودِی SignDrop ویندوز بدون وصله رسمی و ریسک بالای سوءاستفاده توسط باجافزارها.
- شکنندگی ساختار خدمات مدیریتشده RMM و امکان حرکت جانبی نفوذگران به صدها کسبوکار تجاری.
- ثبت زیان قطعی مالی برای شرکتهای بورسی به دلیل عدم انعطافپذیری سازوکارهای استقراض دیفای.
ارزیابی نهایی کارشناسان نشان میدهد که انضباط در تفکیک دسترسیها و پیادهسازی سازوکارهای دفاعی، راهبرد اصلی برای صیانت از زیرساختهای فناوری در مواجهه با تهدیدات چندلایه به شمار میآید.
پیش از بررسی پرسشهای متداول، لازم است چکلیست اقدامات فوری برای ادمینهای زیرساخت و مدیران شبکه به عنوان اولویت نخست اجرایی روی میز قرار گیرد.
تحلیل نهایی تحریریه تکین و منابع خبری معتبر
رویدادهای ثبتشده در این گزارش شامگاهی نشان داد که لایههای پنهان زیرساختهای نرمافزاری و مالی نیازمند بازنگری بنیادین هستند. امنیت سایبری دیگر به معنای نصب وصلههای مقطعی پس از انتشار بولتنها نیست؛ بلکه یک انضباط مستمر در تفکیک شبکهها، اعتبارسنجی صفر اعتماد و آمادگی کامل برای مواجهه با سقوط ناگهانی نقدینگی در بازارهای غیرمتمرکز به حساب میآید.
حکم نهایی تحریریه تکین و مراجع معتبر و منابع رسمی
- پایگاه تحلیل امنیت بلیپینگ کامپیوتر: BleepingComputer SignDrop Zero-Day Report
- بولتن هکر نیوز پیرامون ردهت: The Hacker News Quay Vulnerabilities
- هشدار رسمی امنیتی سیتریکس: Citrix NetScaler Official Security Bulletin
- مرکز تهدیدات هانترس درباره اکسپلویتهای N-central: Huntress Threat Intelligence N-central Analysis
- کویندسک و گزارش تسویه دیفای BTCS: CoinDesk BTCS DeFi Liquidation Defense
- مرکز پشتیبانی نینتندو و انگجت درباره تغییرات لاگین: Engadget Nintendo Auth Transition Report
- تحلیل تکین گیم روز جاری: گزارش صبحگاهی تکین مورنینگ ۱۴ نوامبر ۲۰۲۶
پرسشهای متداول و تحلیلهای فنی
آسیبپذیری SignDrop در ویندوز دقیقا چگونه عمل میکند و چرا تا این حد خطرناک است؟
این آسیبپذیری یک نقص روز-صفر در درایور کرنل clfs.sys است که فرادادههای فایلهای لاگ با ساختار BLF را اعتبارسنجی نمیکند. یک کاربر عادی با ویرایش این فایل میتواند فرآیند اعتبارسنجی هش کلیددار را دور زده و با نوشتن در حافظه کرنل، دسترسی خود را به سطح NT AUTHORITY\SYSTEM افزایش دهد.
چرا آسیبپذیریهای رد هت Quay با امتیاز ۹.۹ زنگ خطر بزرگی برای خطوط CI/CD به شمار میرود؟
زیرا مهاجمان بدون نیاز به نام کاربری یا گذرواژه میتوانند توکنهای جعلی امضا کرده و بستههای ایمیج کانتینری و قالبهای هِلم را در مخازن خصوصی رونویسی نمایند؛ این امر موجب تزریق پنهان کدهای مخرب در پایپلاینهای استقرار خودکار و آلودگی کلاسترهای کوبرنتیز تولیدی میشود.
سیتریکس چه آسیبپذیریهایی را در نسخه جدید NetScaler برطرف کرده است؟
این بهروزرسانی ۱۲ رخنه امنیتی از جمله خطاهای سرریز بافر در ماژول SSL VPN، تحلیل منابع حافظه قبل از لاگین و امکان تصاحب نشستهای مدیریتی از طریق دستکاری کوکیهای هدر وبسرور را مهار میکند.
اکسپلویتهای 4EverAble2Shell و Agent2Shell علیه سرورهای N-central چگونه هاتفیکس ۲ را خنثی میکنند؟
این ابزارهای نفوذ از نقصهای سریالزدایی دادههای جاوا در مجرای ارتباطی گزارشدهی کلاینتها استفاده کرده و با عبور از فیلترهای هاتفیکس ۲، امکان اجرای فرامین پاورشل بدون لاگین و استقرار بدافزارهای ماینینگ XMRig را روی سیستم سرور فراهم میسازند.
چرا شرکت سهامی عام BTCS حاضر شد با زیان دفتری اتریومهای خود را در آوه به فروش برساند؟
ریزش ۱۴ درصدی اتریوم، ضریب سلامت وام ۶۴ میلیون دلاری این شرکت در آوه را به ۱.۲۴ کاهش داد. برای جلوگیری از رسیدن این عدد به زیر ۱.۰ و فعال شدن حراج قهری وثیقهها با جریمه نقدی، مدیریت ریسک ناچار شد بخشی از اتریوم را نقد کرده و بدهی استیبلکوینی خود را تسویه کند.
هدف اصلی نینتندو از لغو قابلیت لاگین از طریق اپل و گوگل در ژانویه ۲۰۲۷ چیست؟
نینتندو در حال آمادهسازی بستر احراز هویت برای کنسول نسل آینده است تا با تکیه بر استانداردهای امنیتی بومی Passkey و ماژولهای رمزنگاری اختصاصی، خطر جیلبریک کنسول را از طریق مرورگرهای وب حذف کرده و حاکمیت کامل بر حسابهای کاربران و درآمدهای دیجیتال خود داشته باشد.
گالری تصاویر تکمیلی: تکین نایت ۱۴ نوامبر: زیرودِی SignDrop ویندوز و رخنههای Quay